セキュリティもガバナンスもAIが解決する?人に残る3つの仕事
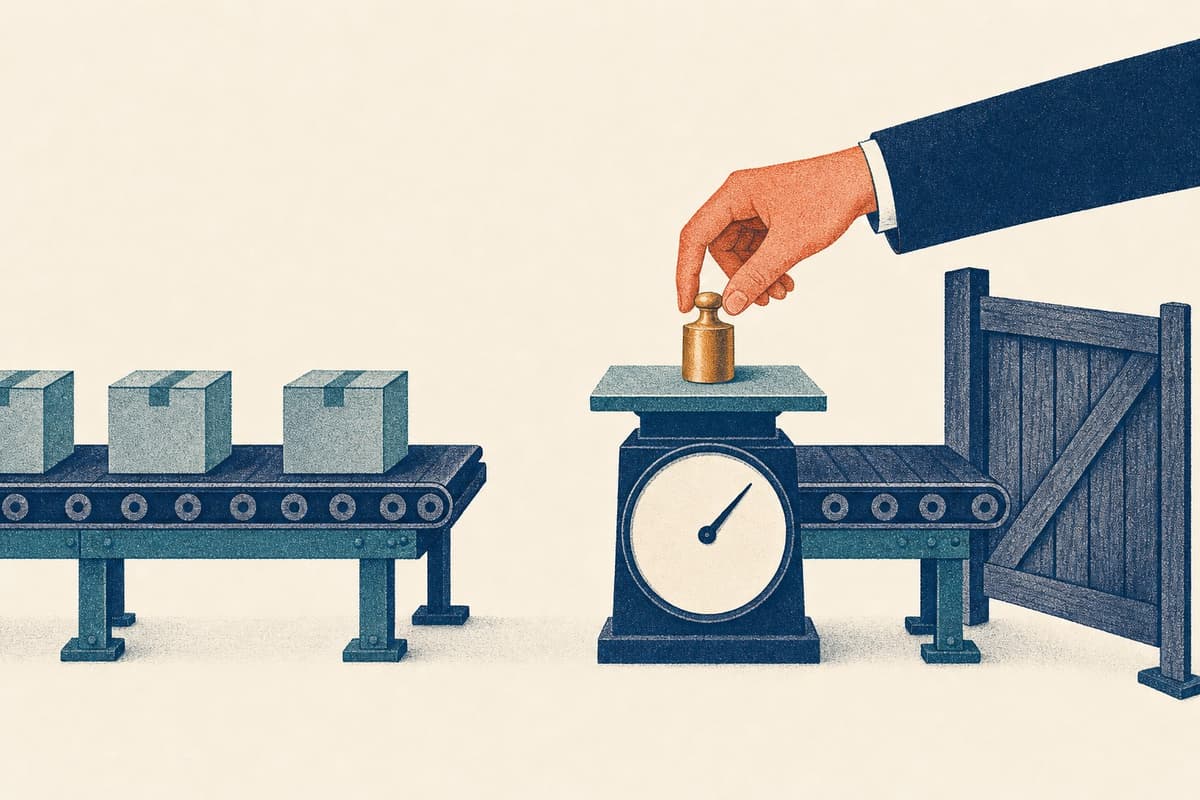
「いずれAIが解決する」は、半分だけ正しい
このシリーズでは、AIエージェントに業務を任せるときの認可、承認、IDと権限、監視と停止、データの行き先を扱ってきました。
読んでくださった方から、こんな問いをいただくことがあります。
「AIがここまで賢くなっているなら、セキュリティもガバナンスも、いずれAIが解決するのでは?」
もっともな問いです。
AIはコードを書き、脆弱性を見つけ、ログを読み、規程の下書きまで作ります。
守りの仕組みもAIに作らせ、運用させればいい。そう考えたくなるのも無理はありません。
私たちの答えは、半分は「はい」、半分は「いいえ」です。
守りの実装は、AIに移っていきます。
でも、その仕組みを信頼してよいかを確かめ、何を許すかを決め、結果に責任を負う役割は、人と組織に残ります。
この記事では、この役割を「信頼と責任の層」と呼びます。
しかも、AIが賢くなるほど、この層の重みは増すと考えています。
任せる範囲が広がれば、1つの許可が動かす業務は大きくなります。
性能が上がれば、出力の誤りに人は気づきにくくなります。
この層を担うのは、セキュリティの専門家に限りません。
何をAIに任せるかを決めるのは、経理や営業、経営企画といった業務の責任者です。
まずは、「はい」の側から見ていきます。
守りの作業は、AIに移っていく
守りの仕事のかなりの部分で、AIは人より速くなりつつあります。
コードや設定を読んで、脆弱性を探す。見つけた弱点に、修正の候補を示す。人が追いきれない量のログを休まず読み続けて、異常を見つける。利用規程や審査のチェックリスト、業務の型(業務の対象と、それに対してしてよい操作を定めたもの)のたたき台を作る。
変化は数字にも表れています。
共同通信が、脆弱性に識別番号を振って登録している米MITREのデータを集計しました。2026年に登録された脆弱性は、10月21日までで約8万5千件。前年同期の約2.2倍です(共同通信配信、デイリースポーツ、10月24日)。
報道は、その背景に生成AIの高性能化を挙げています。
弱点を見つける側がAIで速くなっているなら、直す側もAIを使わなければ追いつけません。
逆に言えば、直す側もAIを使えば速くなれます。
だから私たちは、「セキュリティの仕事は人にしかできない」「エンジニアの仕事はなくならない」といった単純な答えはとりません。
作業としての守りは、確かにAIに移っていきます。
ただ、ここで挙げたのはどれも「作る」「見つける」「提案する」仕事です。
その結果を信じてよいか、採用してよいかを決める仕事は、まだ含まれていません。
では、この「決める」仕事は、なぜAIに渡しきれないのでしょうか。
点検される側に、点検を任せない
AIに守りを全部任せると、点検される側が、点検の仕組みを作ることになります。
AIエージェントが、自分に許される操作のルールを書く。自分の操作ログを自分で点検し、「問題なし」と報告する。
この報告を、誰がどう確かめるのでしょうか。
AIに悪意がなくても、誤りや乗っ取りがあれば、ルールも点検も同じように歪みます。
乗っ取りの例が、メールや文書に紛れ込ませた指示でAIを操る「プロンプトインジェクション」です(プロンプトインジェクションとは?防げない前提の対策と確認8項目)。
人については、企業はこの問題にとうに答えを出しています。
支払いを起票する人と、承認する人を分ける。職務分掌です。どれだけ優秀で信頼できる担当者でも、一人で完結させません。
会社が自分で作った決算を、外部の監査人が確かめる。監査です。内部の人が誠実かどうかとは関係なく、確かめる仕組みそのものが信頼の根拠になります。
AIにも、同じ考え方が当てはまると私たちは考えています。
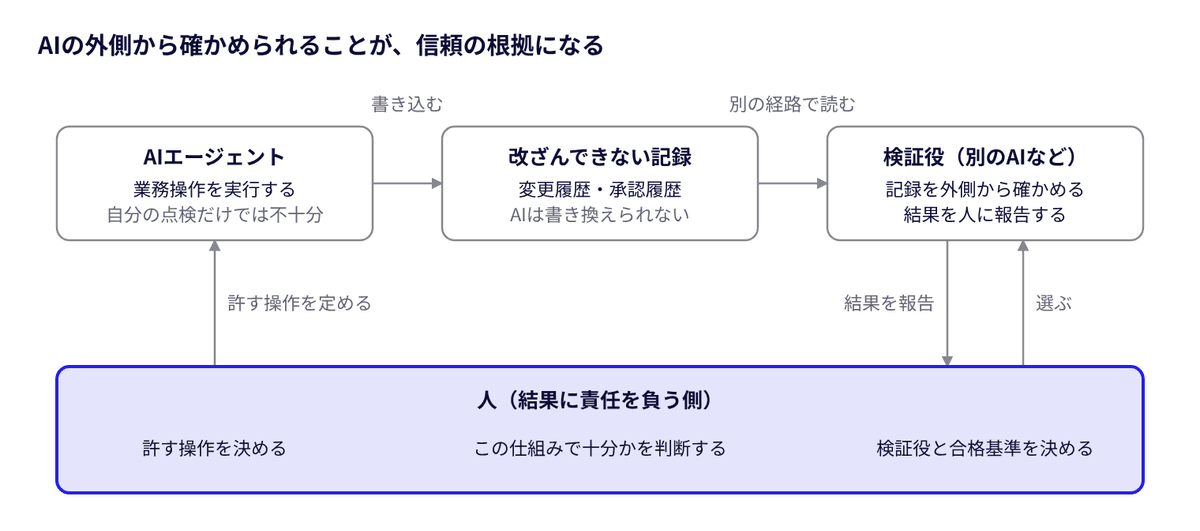
何をしてよいかを決める統制は、AIの外に置く。
変更履歴や承認履歴は、AI自身が書き換えられない形で残す。
そして、AIとは別の経路で確かめられるようにする。
例えば、AIが自分の操作ログを要約して「異常なし」と報告するだけの作り。
これでは、乗っ取られたAIは報告ごと歪めてしまえます。
記録を書くのはAIの外の仕組みにし、AIはそれを読むだけにする。そうすれば、報告と記録を突き合わせて、食い違いに気づけます。
起票と承認を分けるのと同じ発想です。具体的な作り方はAIエージェントの監視と停止で扱います。
別のAIに検証させるのも有効です。見落としの少なさだけなら、人より優れた検証役も出てくるでしょう。
ただ、検証役と検証される側が同じ種類のモデルや同じ前提に頼っていると、同じ理由で一緒に間違えることがあります。
検証役に別の種類のモデルや、別のデータ・前提を使うほど、一緒に間違える可能性は下がります。そのうえで、振る舞いと証拠の両方を、1つのAIに握らせないようにします。
どこまで独立させれば十分か。
それを判断できるのは、外れたときに結果を引き受ける側です。
統制の仕組みを提供する事業者の主張にも、私たちを含めて、同じ目線で確かめる姿勢が要ります。
統制の道具そのものが外から確かめられるかも、見ておくと安心です。
点検の仕組みを外に置けば、次の問いが残ります。
その仕組みに、何を許すと書き込むのか。
何を許すかは、業務の価値判断
「何を許すか」は、どれだけ技術が進んでも、技術の問いにはなりません。
入金の消し込みで考えます。
請求額と入金額に数百円の差があるとき、AIがそれを振込手数料として処理してよいか。取引先ごとに例外を認めるか。何円までなら、人を通さずに済ませるか。
これらに「正解」はありません。
経理の手間。取引先との関係。誤りが起きたときの影響。
それをどう重み付けるかは会社ごとの判断で、決めるのは経理の責任者です。
経営会議の資料づくりも同じです。
AIは各部門の数字を集め、予算と実績の差を並べ、説明の下書きまで作れます。
それでも、どの差を経営に説明すべき論点とするか。どの数字で判断を仰ぐか。
決めるのは経営企画です。
AIは、こうした判断を助けられます。
過去の処理を調べ、選択肢ごとの影響を示せます。判断ログ(AIや人がなぜその判断をしたかの記録)がたまれば、「この条件なら自動で処理してもよいのでは」と根拠付きで提案もできます。
人は、その根拠を確かめて決めればよくなります。
それでも、どのリスクを取るかを選ぶのは、その結果に責任を負う側です。
責任を負えるのは、人と組織です。
取引先への説明。監査での説明。当局への報告。社内の処分。
どれも、「AIがそう判断したので」では済みません。
いまの法律も契約も内部統制も、責任の所在を人と組織に置く前提で作られています。
国の指針も同じ立場です。
総務省・経済産業省のAI事業者ガイドライン(第1.2版、2026年3月31日)は、AIを使う事業者にも、関係者に説明できる状態を保つこと(アカウンタビリティ)を求めています。AIに単独で判断させず、人の判断を挟む利用を検討するようにも促しています。
稟議でこのガイドラインを引けば、「人が決める場所を残す」設計が、国の示す方向に沿っていると示せます。
将来、AIを提供する側の責任が重くなる方向の議論もあります。
でも、それで使う企業の責任がなくなるわけではありません。
提供する側の保証や契約は、責任を分ける道具です。AIに何を任せたかの責任は、使う企業に残ります(AIエージェントの責任は誰が負う?システムと運用の責任分界)。
任せる範囲を決める人が、任せた結果にも責任を持つ。
決める人と責任を持つ人が分かれてしまうと、問題が起きたときに誰も説明できなくなります。
だから、人が下した価値判断を、AIが守るべきルールとしてAIの外側に書き込む器が要ります。
器にはいくつかの形があります。どれを選んでも、中に何を入れるかを確定するのは人です。器の選び方はAIエージェントの権限設計で整理しています。
ここで、よくいただく反論があります。
人の承認こそ、当てにならない
「人に決めさせるといっても、人の承認こそ当てにならないのでは」
この指摘は当たっていると、私たちも考えています。
自動化が進むと、人に残る仕事は「確認して、承認する」ことになります。
ただ、この「確認」が曲者です。
承認者は忙しい。確認に時間がかかれば、承認が滞ります。日本企業は特に、承認の階層が深い。
大量の承認を求められた人は、やがて中身を見ずに押し、AIの説明を信じすぎるようになります。
OWASP(国際的なセキュリティ団体)も、エージェント向けのリスク一覧(2026年版)で、これを主なリスクの1つに挙げています。
AIのもっともらしい説明が、人を危険な承認に誘うことです。
もう1つ、危うい構図があります。
理解も制御もできないのに、最後の承認者として責任だけを引き受ける構図です。
研究者のマデリーン・クレア・エリッシュは2019年の論文で、これを「モラル・クランプルゾーン」と呼びました。
車の衝撃吸収構造(クランプルゾーン)のように、事故の非難を人が引き受けて、技術の側が守られてしまう状態のことです。
だから私たちは、人が1件ずつ承認することは勧めません。
人は、どこに承認を挟むかを設計し、抜き取りと実績で確かめる側に回ります。
そして人に責任を残すなら、確かめる手段も一緒に渡します。
書き換えられない記録。止める手段。任せた範囲を戻す手段。
承認疲れへの備えは、仕組みの側で用意できます。
承認を細かい操作ごとではなく、「入金を消し込む」のような業務操作の単位にまとめる。
金額や取引先の条件で、人が見る件数を絞る。
判断ログがたまった種類から、自動承認に移す。
人が見る件数が減れば、1件ごとの確認の質は上がります。
手段を渡さずに責任だけを残すのは、この記事の主張と正反対です。
承認の設計はAIエージェントの承認はどの粒度で?承認疲れと自動承認ルールで詳しく扱います。
では、1件ずつ判を押す仕事から離れた人は、何をするのでしょうか。
人に残るのは、設計し、確かめ、決める仕事
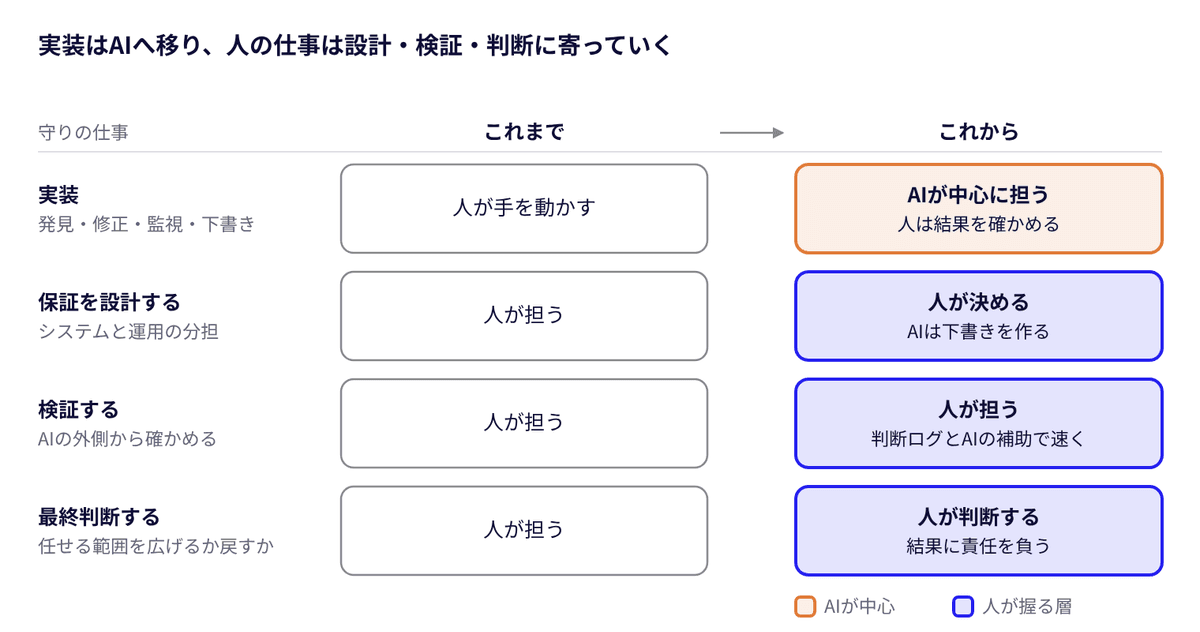
実装がAIに移り、信頼と責任の層が人に残る。
すると、AIを使う業務の責任者の仕事は、3つが中心になります。
タイトルの「人に残る3つの仕事」は、これを指します。入金の消し込みで見ていきます。
1つ目は、設計すること。
AIに許す業務操作、承認を挟む金額、止める手段を決めます。
例えば「差額が一定額以内で、登録済みの取引先なら自動で消し込む。それ以外は担当者が承認する」と決めることです。
2つ目は、確かめること。
決めたとおりに働いているかを、AIの外側から確かめます。
却下や修正になった件数を見る。判断ログを抜き取りで見直す。あらかじめ用意した例題で品質を測り、必要なら外部の目を入れる。
3つ目は、決めること。
実績を見て、自動の範囲を広げるか、戻すかを決めます。
そして、その判断に責任を持ちます。
経営会議の資料づくりでも、形は同じです。
AIが集めた数字のうち、どの程度の予実差異を論点として上げるか、基準を決める。
資料の数字を、抜き取りで元のシステムと照らす。
誤りが続かなければ、AIに任せる資料の範囲を広げる。
この3つは、どれもAIの助けで速くなります。
確かめるための例題はAIに作らせ、合格の基準だけを人が決められます。
AIの判断を理由ごと判断ログに残せば、自動化の提案もAI自身に出させられます。
「この種類の処理は、入金担当が何度も続けて同じように承認しているので、自動で処理してよいのでは」
人は、その根拠を見て、確定するかどうかを決めればよくなります。
ただ、この変化を楽観だけで語るつもりはありません。
手を動かして作ることにやりがいを感じてきた人には、「確かめて判断する」仕事は別の仕事に感じられるかもしれません。
それでも、確かめて判断する質は、作る経験に支えられます。
どこが壊れやすいかを知らない人に、結果の良し悪しは見分けられません。
業務を知る人が、その知識を確かめる側に使える。それが、AIを入れた後の業務の責任者の強みになると考えています。
組織の側にも宿題があります。
承認や確認は、何も起きないことが成果です。放っておくと、形だけになります。
「確かめて判断した人」を、「たくさん作った人」と同じように評価できるか。
その仕事を重んじる姿勢も、仕組みと同じくらい欠かせません。
情シスに説明するときの要点
- AIの点検をAIだけで完結させません。何をしてよいかの判定はAIの外に置き、記録はAIが書き換えられない形で残します
- 何をAIに任せるかは、業務の責任者が決めます。AIが出すのは根拠付きの候補までで、採用するかは人が決めます
- 人は1件ずつ承認するのではなく、承認を挟む条件を設計し、却下の件数や判断ログで実績を確かめます
- 責任を持つ人には、確かめる手段(記録、止める手段、任せた範囲を戻す手段)も一緒に用意します
- 任せる範囲は、実績を見て段階的に広げ、問題があれば戻します
決める場所を残せば、任せる範囲は広げられる
「セキュリティもガバナンスも、AIが解決するのでは?」
この問いに、私たちは半分「はい」、半分「いいえ」と答えます。
弱点を見つけ、直し、ログを読み、ルールの下書きを作る。こうした実装の多くは、AIに移っていきます。
その仕組みを外側から確かめ、何を許すかを決め、結果に責任を負う。この層は、人に残ります。
最初の一歩は、小さくて構いません。
まず1つの業務で、AIに候補の提示を任せます。
判断ログがたまったら、その実績をもとにAIが出す自動化の候補を、業務の責任者が確かめ、自動の範囲を決めます。
何を、どこまで、誰の責任で任せるか。
それを人が決める場所さえ残しておけば、AIの性能が上がるほど、安心して任せられる範囲は広がっていきます。
人に残る仕事があるからこそ、AIに任せる範囲は広げられる。
私たちは、そう信じています。
関連記事
- AIエージェントのセキュリティ全体像:シリーズの全体像
- AIエージェントの責任は誰が負う?システムと運用の責任分界:システムと運用の責任の分け方
- AIエージェントの監視と停止:改ざんできない記録と止める手段
参考資料
- AI事業者ガイドライン(第1.2版)(総務省・経済産業省、2026年3月31日)
- OWASP Top 10 for Agentic Applications for 2026
- Madeleine Clare Elish『Moral Crumple Zones: Cautionary Tales in Human-Robot Interaction』(Engaging Science, Technology, and Society 5、2019年)
- AIで欠陥発見、今年急増(共同通信配信、デイリースポーツ、2026年10月24日)
Askhubについて
Askhubは、日本の中堅・大企業がAIに業務を任せるための基盤です。業務の型(オントロジー)でAIに許す操作を定め、承認と判断ログで任せる範囲を広げながら、国産の基幹システムまで書き込めるようにします。導入はコンサルタントが伴走します。
当社も統制の仕組みを提供する立場です。そのうえで、この記事が人に残るとした仕事を、Askhubでどう支えているかを書きます。自動承認の条件は、判断ログをもとにAIが提案しますが、AIが出すのは候補までで、採用するかは人が決めます。提案には根拠の件数と例外の例を添え、そのうち却下や修正になった件数も必ず示すので、外れた1件を人が見落としにくくなります。判断ログには、誰がどう判断し、なぜ修正や却下をしたかが残り、採用した条件はいつでも撤回して人の承認に戻せます。
※Askhubのサービスに関する記載は、2026年11月時点の情報です。
関連する機能:承認、データベース・ノート