生成AIに渡すデータはどこの国へ?保存先の確かめ方と個人情報保護法28条
「日本に保存」でも、話は終わらない
AIエージェントに業務を任せるようになると、AIが読むものも変わります。
取引先の名簿。問い合わせの履歴。社員の評価コメント。
個人データを含むものを、AIが読むようになります。
そこで情シスや法務が、最初に聞くことがあります。
「そのデータは、どこの国の、誰の手に渡るのか」
この問いへの答えとして、よく聞くのが次の2つです。
「日本に保存できるサービスを選べば大丈夫」
「分からないなら、個人データはAIに渡さない」
でも、私たちはどちらも違うと考えています。
主要なサービスでは、保存地域と処理(推論)地域が別に決まります。「日本に保存」を選んでも、推論は海外で行われることがあります。
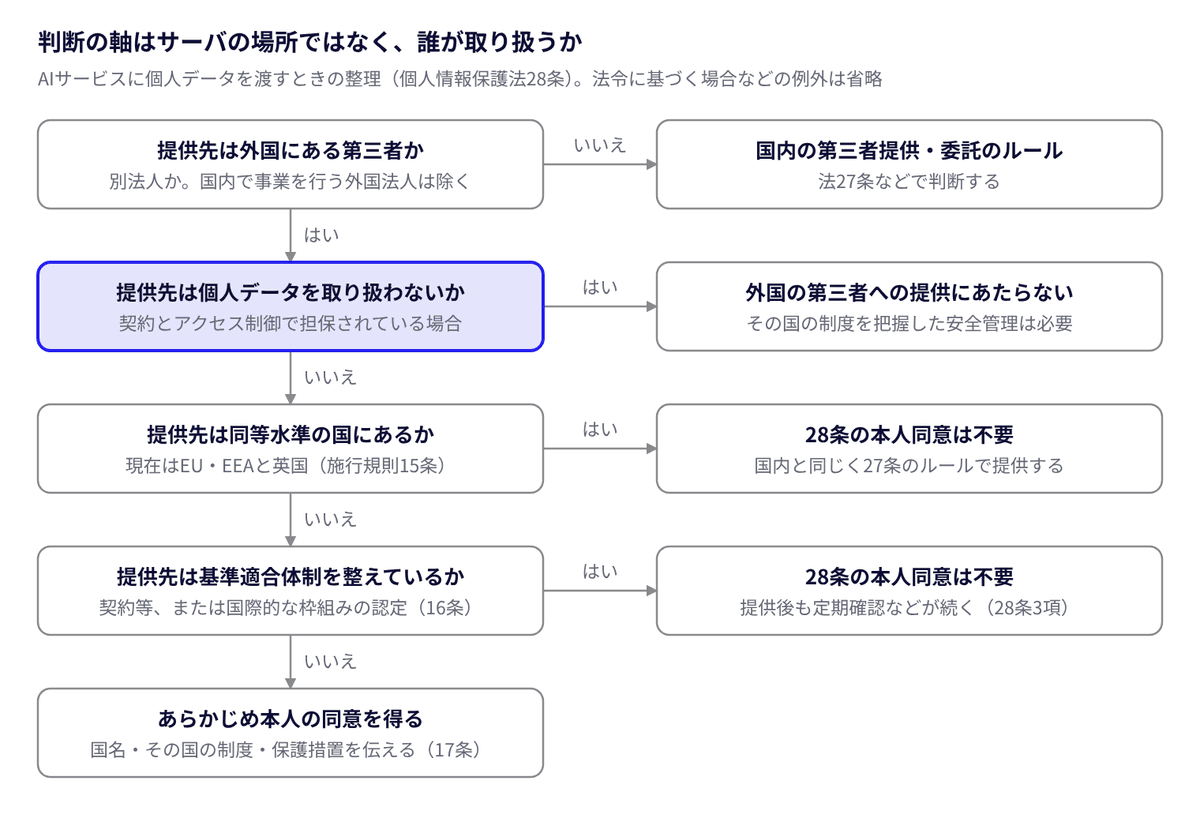
個人情報保護法28条の「外国にある第三者への提供」にあたるかも、サーバの場所では決まりません。その事業者が個人データを取り扱うかどうかで判断します。
かといって、渡さないと決めれば、導入はそこで止まります。
行き先は、「使う」か「使わない」かの二択で決めなくていい。
業務とデータの重さに応じて、段階で選べばいい。
選んだ理由を法令の言葉で説明できれば、個人データを含む業務もAIに任せられると考えています。
なお、法律の解釈は個別の事情で変わります。最終的な判断は、自社の法務や専門家と行ってください。
では、情シスと法務は、具体的に何を聞くのか。
聞かれるのは、3つの問い
AIサービスの導入審査で、データについて聞かれることは、おおむね3つです。
どこの国で保存・処理されるか。
AIの学習に使われるか。
誰がアクセスできるか。事業者の社員や再委託先が中身を見られるか、一定期間保持されるか、も含みます。
2つめは、個人情報保護委員会が2023年6月2日の注意喚起で考え方を示しています(個人情報保護委員会の公表資料)。
本人の同意なく個人データを入力し、それが応答の出力以外の目的で扱われると、法に違反する可能性があります。
だから、事業者がそのデータを機械学習に使わないことを、入力前に確かめるよう求めています。
個人データ以外にも、国外への持ち出しが制限された情報があります。
取引先との秘密保持契約。金融機関向けのFISC安全対策基準。医療機関向けの安全管理のガイドライン。政府機関のクラウド調達で使われるISMAP。
28条を満たしても、別の制約がかかることがあります。契約と基準の原文も、法務と一緒に確かめます。
社内の誰に見えるかという問題は、AIエージェントは誰の権限で動くのかで扱います。
この3つの問いに、会社全体で1つの答えを出そうとすると、話は止まります。
だから、答えを業務ごとに分けます。
「使う/使わない」ではなく、段階で選ぶ
AIに渡すデータの行き先は、少なくとも3つの段階で考えられます。
段階を上げるほど、使えるモデルや機能は広がります。その分、説明に要る根拠と運用は増えます。
段階1は、国内での処理に閉じる。
保存も処理も、国内で行う送信先だけを使います。人事の評価コメントや、契約で国内保管を求められた取引先のデータが向いています。
段階2は、本人の同意なしで外国に渡せる範囲に閉じる。
送信先は、国内、日本と同じくらい保護が厚い国、日本の法律と同じ水準で扱うと約束した事業者です。経理の請求書処理(取引先担当者の名前や連絡先を含む)や、カスタマーサポートの問い合わせ履歴が向いています。
段階3は、個人データを入れない前提で広く使う。
学習に使わず、保持の方針が明示された事業者を使います。市場や競合の調査のような公開情報の調べものや、個人データを含まない社内資料の下書きが向いています。
どの段階を選ぶかは、扱うデータ、契約、取得している認証で変わります。
会社全体で1つに決めず、業務やデータごとに選べるようにしておきます。
迷ったら、順に問います。
契約や業界の基準で、国内での保管や処理を求められているか。求められていれば段階1。
個人データを含むか。含むなら、段階2以上の根拠が要ります。
個人データを含まないと言い切れるか。言い切れるなら、段階3で広く使えます。
同じ部門の中でも、業務で分かれます。
経理の請求書処理でも、取引先担当者の名前が入るなら段階2。社外公開済みの決算資料の要約だけなら段階3です。
段階2と3を分けるのは、外国に渡す根拠を用意しているかどうかです。送り先の国は関係しません。
米国の事業者でも、契約で根拠を整えれば段階2に入ります。
選んだ段階を守らせる手段もあります。各社の地域設定。AIへの送信を一つの経路に集めるゲートウェイ。個人データを検知して止める仕組み。
ただ、どれか1つで足りるものはありません。
規程でデータごとの段階を決める。その段階を超えて送れないよう、仕組みで止める。守られているかを、記録で確かめる。
この組み合わせが基本です。
では、段階を説明するときに何を根拠にするか。押さえておきたい事実が3つあります。
保存と処理は、別の場所で決まる
2026年10月27日時点で各社の公式文書を確かめると、多くのサービスで保存地域と処理(推論)地域は別に決まっていました。
要点だけを表にしました。製品の優劣をつけるためではなく、確かめる観点をそろえるためのものです。
サービス(2026年10月時点) | 保存地域 | 処理(推論)地域 |
|---|---|---|
ChatGPT Enterprise(OpenAI) | 日本を選べる | 選べるのは欧州・米国・UAEで、日本はない(OpenAI Help) |
OpenAI API | 日本を選べる | 日本は保存だけで、推論は地域外で行われうる(OpenAI) |
Claude API(Anthropicと直接契約) | 米国 | 全世界(既定)か米国(Anthropic) |
Amazon Bedrock | 選んだリージョン | 日本向けの推論は東京と大阪の間だけで処理(AWS) |
Vertex AI(Google Cloud) | 選んだ場所 | 日本の中で処理できるかはモデルごと(Google Cloud) |
とくに注意したいのは、「日本に保存」を選んでも、推論は海外で行われることがある点です。
推論の地域を選べる場合も、認証や外部連携などはその外で動くことがあります。
3つめの問い、誰がアクセスできるかの答えも、各社で違います。
多くの事業者は、不正利用の監視のために入力を一定期間保持し、疑いのあるものを人が確認します。たとえばOpenAI APIは、入出力を最大30日保持しうるとしています。
同じモデルでも、どの事業者とどう契約し、どの設定で呼ぶかで行き先は変わります。
仕様はよく変わります。使う前に確かめることは、契約の相手が日本法人か外国の本社か。保存地域と処理地域が、管理画面の設定と公式文書の両方でどこか。学習に使うか、保持される期間と人が見る条件、再委託先はどこか。
確かめた日付と文書の版も、記録しておきます。
ただ、処理する国が分かっても、それだけで28条の判断はできません。
外国への提供かは、サーバの場所で決まらない
個人情報保護委員会のQ&Aは、判断の軸をサーバの所在地に置いていません。
置いているのは、その事業者が個人データを取り扱うかどうかです。
外国の事業者が運営するクラウドなら、サーバが国内にあっても、その事業者が取り扱えば外国にある第三者への提供にあたります(Q&A)。
逆に、契約で取り扱わないことを定め、アクセス制御をしていれば、外国のサーバに保存しても提供にはあたりません。それでも、その国の制度を踏まえた安全管理は求められます。
外国法人でも、日本に事務所を置くなどして国内で事業を行っていると認められれば、「外国にある第三者」にあたりません。ガイドラインは、日系企業が外資系企業の東京支店に渡す例を挙げています。
契約書の当事者を最初に見るのは、このためです。
では、生成AIのAPIは「取り扱わない」と整理できるのか。
2026年10月時点で、委員会の公的な整理は示されていません。
安全側に倒すなら「取り扱う」として、次に述べる3つのルートのどれかで説明できるようにしておきます。
もう一つ、落とし穴があります。
「委託だから、本人の同意は要らない」という理解です。
国内の委託先なら、同意なしで渡せます。でも、渡す先が外国にある場合、この例外は使えません(ガイドライン(外国にある第三者への提供編))。
根拠は、認証ではなく契約
外国の第三者に個人データを渡せるのは、法令に基づく場合などを除くと、平たく言えば3つのルートです。
一つは、本人に断って渡す。本人の同意です。
二つめは、日本と同じくらい保護が厚い国に渡す。現在はEU加盟国、アイスランド・リヒテンシュタイン・ノルウェー、英国です(個人情報保護委員会のQ&A)。
三つめは、渡す相手に、日本の法律と同じ水準で扱うと契約などで約束させ、守られる仕組みがある状態にして渡す。法では「基準適合体制」と呼びます。
プライバシーマーク(Pマーク)も同じ3つのルートを求め、委託の例外は認めていません(JIPDEC「プライバシーマーク構築・運用指針2023」)。
法令とPマークは、同じ物差しを使っています。
取引先の担当者や、問い合わせをしてきた顧客。一人ひとりから同意を取るのは、現実的でないことが多いはずです。
だから実務では、残りの2つを中心に考えます。
ここで、よくある誤解があります。
「ISO/IEC 27701などの認証を取った事業者なら、それだけで3つめのルートにあたる」
でも、委員会のガイドラインが「国際的な枠組みに基づく認定」の例として挙げているのは、APECの越境プライバシールール(CBPR)の認証です。27701は挙がっていません。
根拠になるのは、契約の中身です。
目的外利用の禁止。安全管理。再委託の扱い。漏えい時の対応。
これらが契約や利用規約に盛り込まれているかを確かめます。
認証や外部監査は、実際に運用されていると判断する材料にはなります。でも、契約の確認の代わりにはなりません。
そして、契約を確かめたら終わり、でもありません。
選んだ後も、確かめ続ける
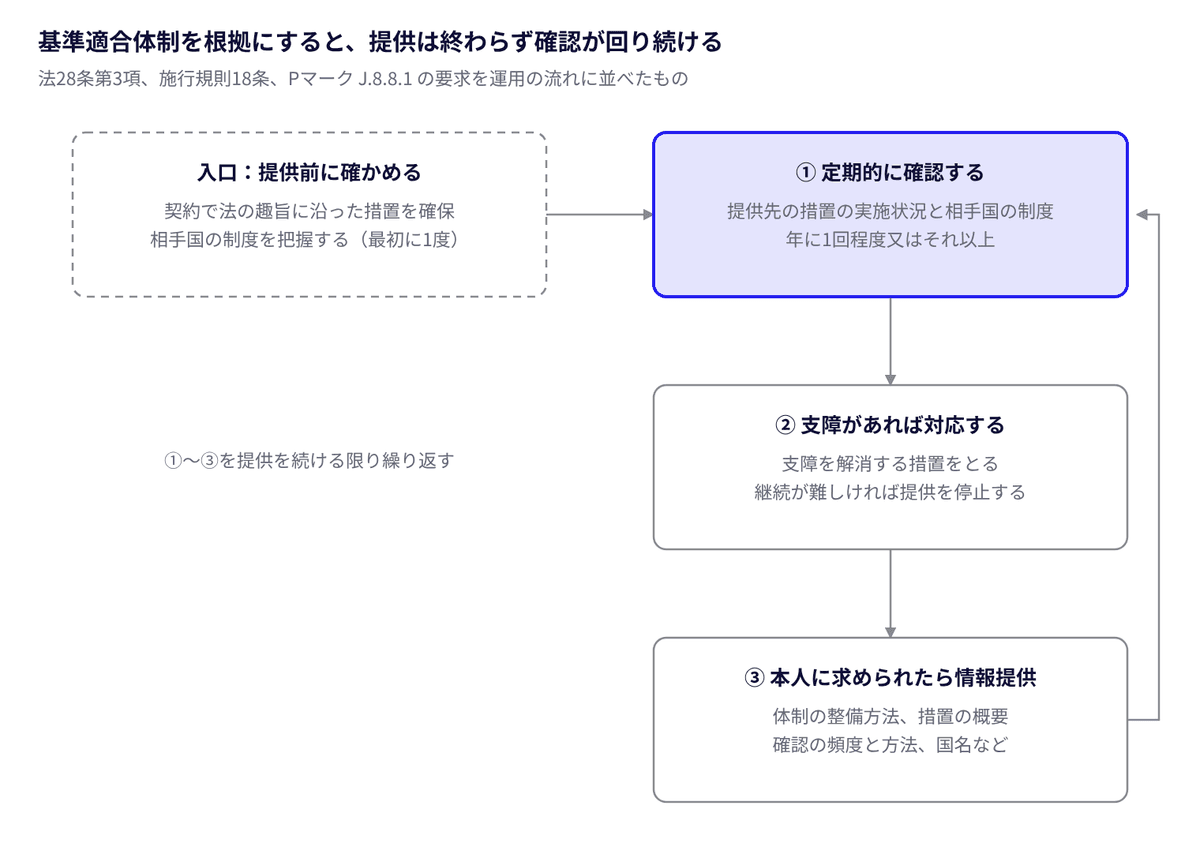
3つめのルートを根拠にする場合、法は渡した後の確認も求めています。
ガイドラインでは、「年に1回程度又はそれ以上の頻度」の定期的な確認とされています。方法には、書面での報告や、事業者が公開するホワイトペーパーの参照などが挙げられています。
AI事業者は、利用規約やデータの扱いの方針をよく更新します。
確認した日と文書の版を記録しておくと、監査や本人からの問い合わせに答えやすくなります。
あわせて、聞かれやすいことが4つあります。
一つめは、「国内なら安全」ではないこと。
国内のサーバでも、外国の事業者が取り扱えば外国への提供にあたりえます。国内にとどまっていても漏えいは起こるので、安全管理は行き先とは別に要ります。
二つめは、「その国の政府が見られるのでは」という問い。
個人情報保護委員会は、主な国の制度の調査結果を「諸外国・地域の法制度」として公表しています。政府の情報収集への協力義務も、確認項目に入っています。ただし、米国のページは2021年10月時点の情報です。
これを出発点に、事業者が政府の開示要請にどう対応するかも確かめ、データの重さと比べて決めます。
三つめは、会社が用意していないAIからデータが出ていくこと。
社員が個人のアカウントで別のAIに資料を貼り付ければ、どの段階を選んでも管理の外です。
禁止するより、使いやすい公式の道を用意する。それが対策の中心だと考えています。
四つめは、2026年の法改正です。
改正個人情報保護法が2026年7月10日に成立し、7月17日に公布されました(個人情報保護委員会)。施行は原則として、公布から2年を超えない範囲で政令が定める日です。
委員会の概要資料には28条の改正は書かれておらず、3つのルートの構造は当面維持されると考えられます。
ただし、委託先の規律は見直されます。委託先は、委託された業務に必要な範囲を超えて個人データを扱ってはならない義務を、明文で負います。
政令や規則の細目が示されたら、AI事業者との契約を見直します。
導入がスムーズに進みやすいAIの選び方
次の基準を満たす基盤や作りなら、法務・情シスへの説明が短く済み、導入がスムーズに進みやすくなります。
- 業務やデータごとに行き先の段階を選べる:全社一律ではなく、人事は段階1、調べものは段階3のように分けられる
- 送信先を許可した先に限る仕組みがある:規程だけでなく、仕組みで段階を超えて送れない
- 保存地域・処理地域・再委託先が開示されている:処理する国まで一覧で示されている
- 学習に使わないことが契約や規約に書かれている
- 契約の中身で根拠を説明できる:認証の有無だけでなく、取り扱いの約束が確かめられる
情シスに説明するときの要点
- AIに渡すデータの行き先は、業務とデータの重さごとに3つの段階で選ぶ。全社で「使う/使わない」を一律に決めない
- 外国への提供にあたるかは、サーバの場所ではなく事業者が取り扱うかで決まる。契約の相手と処理地域を確認済み
- 外国に渡す根拠は「本人の同意」「保護が厚い国」「契約で日本と同じ水準を約束させる」の3つ。Pマークも同じ物差し
- 認証は判断の材料で、根拠は契約の中身。学習に使わないこと、再委託、漏えい時の対応を契約で確かめた
- 送信先は仕組みで限定し、年1回以上、事業者の条件を見直す
段階で選べば、任せる業務は増やせる
「日本に保存」を選んでも、それだけでは説明になりません。
「渡さない」と決めれば、導入は止まります。
その間は、段階で作れます。
物差しは、法令とPマークが共通して示す3つのルートです。
業務とデータの重さに応じて段階を選び、根拠は契約の中身で説明する。
最初の一歩は、自社で使っている、または使いたいAIサービスを一覧にすることです。
契約の相手、保存地域、処理地域、学習への利用。この4つを表に埋めてみてください。
そのうえで、公開情報の調べもののような、個人データを含まない業務から段階3で始める。根拠を整えた業務から、段階2、段階1へと広げていく。
法務の確認を経ながらでも、AIに任せる業務は着実に増やせます。
だから、AIに任せる範囲は広げられる。私たちは、そう確信しています。
関連記事
- AIエージェントの責任は誰が負う?システムと運用の責任分界:選んだ後に、人と仕組みが受け持つこと
- AIエージェントの導入審査をスムーズに通すには?推進担当の準備と選び方:社内審査をスムーズに通すための準備
- AIエージェントは誰の権限で動くのか:社内の誰に見えるか
- AIエージェントのセキュリティ全体像:シリーズの全体像
参考資料
- 個人情報保護委員会「生成AIサービスの利用に関する注意喚起等について」(2023年6月2日)
- 個人情報保護委員会「個人情報保護法ガイドライン(外国にある第三者への提供編)」
- 個人情報保護委員会 Q&A(外国にあるサーバへの保存)
- 個人情報保護委員会 Q&A(外国事業者のクラウドでサーバが国内にある場合)
- 個人情報保護委員会 Q&A(同等水準の国)
- JIPDEC「プライバシーマーク構築・運用指針2023」
- 個人情報保護委員会「諸外国・地域の法制度」
- FISC「金融機関等コンピュータシステムの安全対策基準・解説書」(第13版)、厚生労働省「医療情報システムの安全管理に関するガイドライン」概要、ISMAP概要
- 個人情報保護委員会「令和8年 改正個人情報保護法について」、概要資料(2026年7月)
- OpenAI Help「Data residency and inference residency for ChatGPT」、OpenAI「アジアでのデータレジデンシーの導入」、OpenAI API「Your data」(2026年10月27日確認)
- Claude Docs「Data residency」(2026年10月確認)
- AWS「Amazon Bedrock の日本国内クロスリージョン推論」(2026年10月確認)
- Google Cloud「Data residency」(2026年10月確認)
Askhubについて
Askhubは、日本の中堅・大企業がAIに業務を任せるための基盤です。業務の型(オントロジー)でAIに許す操作を定め、承認と判断ログで任せる範囲を広げながら、国産の基幹システムまで書き込めるようにします。導入はコンサルタントが伴走します。
Askhubでは、データを送ってよい外部サービスをワークスペースごとの許可リストで決め、リストにない送信先には、どの機能からも接続しません。外部への接続はすべて1つの判定を通り、許可が確かめられないときは、何も送らずに止まります。送信先の処理地は国の単位で管理しています。AIモデルの一時的な障害のとき、あらかじめ決めた別の提供元のモデルに1回だけ切り替えますが、その切り替え先も許可した処理地の範囲から選びます。
会話やファイルなどのデータは、AWSの東京リージョンに保存します。利用者データを扱う外部サービス事業者は、役割・扱うデータ・処理する国や地域を一覧で開示しています。
許可リストは、国内リージョン限定・Pマーク準拠・標準の3つの構成から選べます。国内リージョン限定構成では、OpenAIのモデルも国内のクラウドで動かし、業務データを国内に閉じます。Pマーク準拠構成では、送信先を国内、日本と同等水準の国(現在使っているのはEU)、ISO/IEC 27701を取得し、かつ契約で日本の法律に沿った取り扱いを確保した事業者に限ります。ISO/IEC 27701の管理策が、Pマークの要求事項と条項の単位で対応づけられることを判断材料にしました。この構成は、Pマークを取得している導入企業の担当部門と確認して決めたもので、付与機関のJIPDECによる審査や承認ではありません。標準構成では米国などの事業者にも送りますが、AIの学習には使われません。構成によって、使えるモデルや機能が変わります。
※Askhubのサービスに関する記載は、2026年11月時点の情報です。
関連する機能:製品の全体像