ISO/IEC 42001とは?AIを使う会社の進め方と27001との違い
42001は、AIを「使う」会社の規格です
「AIの国際規格は、AIを作る会社のもの。使うだけのうちには関係ない」
そう考えている方は多いと思います。
でも、それは違うと私たちは考えています。
ISO/IEC 42001は、AIマネジメントシステム(AIMS)の要求事項を定めた国際規格です。発行は2023年12月18日。ISOは対象を「AIを使った製品やサービスを開発・提供・利用する組織」としています(ISO)。
生成AIを業務に組み込んで使うだけの会社も、対象に入ります。
マネジメントシステムとは、方針を決め、計画し、実行し、結果を確かめて直す、という組織の仕組みです。
情報セキュリティのISO/IEC 27001(ISMS)と同じ考え方を、AIに当てはめたもの。そう見ると分かりやすいと思います。
では、認証を取る予定のない会社にとって、この規格は何の役に立つのか。
私たちの答えは、AIの管理体制を説明するときの拠り所になる、です。
まずは、なぜ今それが言えるのかから見ていきます。
日本語で読めて、国内で審査も受けられる
国内では、この1年半で体制が一気に整いました。
2025年7月、認定機関の情報マネジメントシステム認定センター(ISMS-AC)が、AIマネジメントシステムの認証機関の認定を始めました。
同年8月20日には、日本産業規格 JIS Q 42001 が制定されています(経済産業省)。
2026年1月14日、ISMS-ACが国内の認証機関として初めて2機関を認定。
同年8月20日には、影響評価の指針 JIS Q 42005 と、認証機関への要求事項 JIS Q 42006 も発行されました(innovatopia)。
発行から3年足らずで、日本語の規格を読めて、国内の認証機関の審査も受けられる状態になっています。
2026年10月時点で、ISMS-ACの認定を受けた国内の認証機関は2機関。テュフ ラインランド ジャパンと、SGSジャパンです(ISMS-ACの認証機関一覧、2026年7月7日更新)。海外の認証機関による取得例もあり、BSIジャパンは2026年9月にソフトバンクの認証を発表しています(BSIジャパン)。
取引先や経営から「AIの管理体制を説明してほしい」と求められる場面は、増えています。
認証を取るかどうかは、各社の判断です。
ただ、取らない会社にとっても、42001は「AIの管理で何を整えればよいか」を示す拠り所になります。
国の指針も、同じ方向を向いています。
総務省と経済産業省の「AI事業者ガイドライン」(第1.2版、2026年3月31日)は、拘束力のない自主的な指針です。その別添は、42001を参照先に挙げています。経営層のもとでAIマネジメントシステムを業務に組み込むときの参考として。外部監査を使うときに参照する標準として。
ただし、認証の取得を求める記述はありません。
国の指針が示す取り組みを、組織の仕組みとして回す。その土台に42001を使える、ということです。
では、その中身はどうなっているのか。
骨格は、ほかのISOと同じ
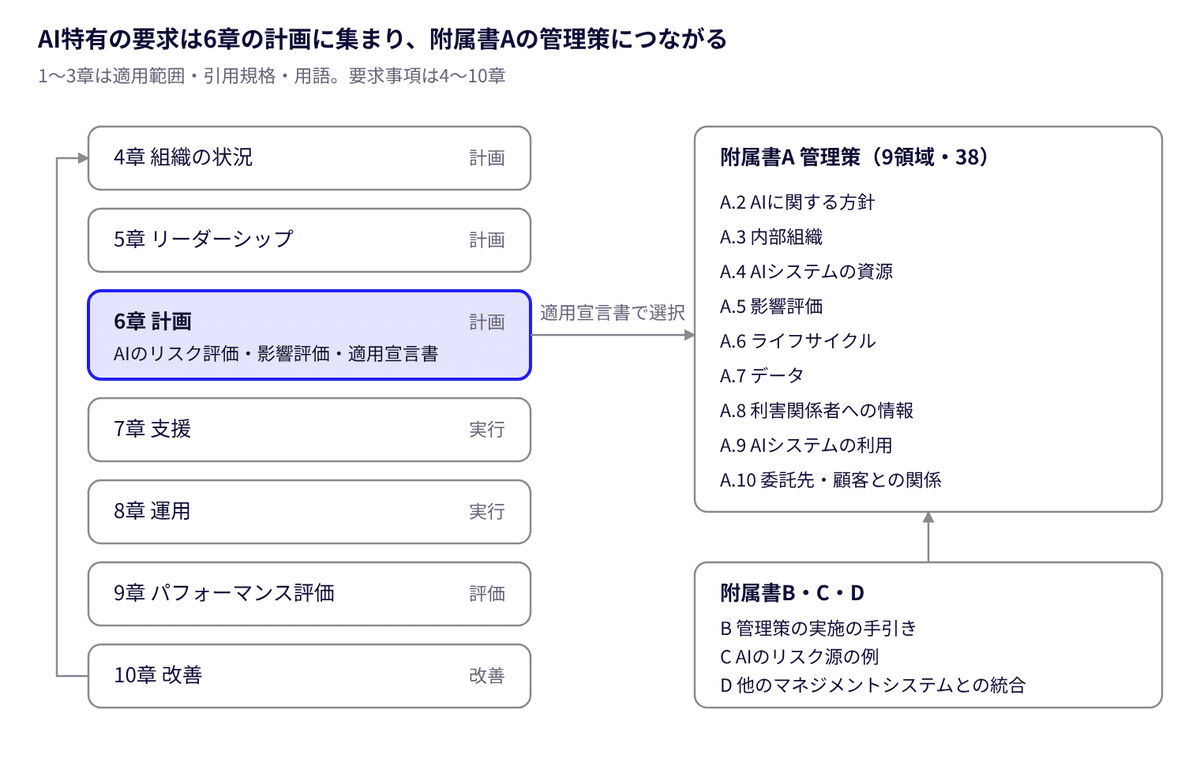
本文の章立ては、ISO 9001やISO/IEC 27001と共通です。
AI特有の要素は、計画の章(6章)に集まっています。
組織にとってのリスクを洗い出して対応を決める、AIのリスク評価。個人や集団、社会にどんな影響が出るかを評価する、AIシステムの影響評価。そして、附属書Aの管理策のうちどれを採り、どれを採らないかと、その理由をまとめた適用宣言書です。
附属書はAからDの4つです(PwC Japan)。Aが管理策の一覧、Bがその実施の手引き、Cがリスク源の例、Dが他のマネジメントシステムとの統合の考え方。
附属書Aには、38の管理策が並びます。
言葉にすると重く聞こえます。でも、すべて採る必要はありません。
規格は、リスク評価の結果に応じて選び、その選び方を説明できればよいとしています。
では、38の管理策を、推進担当者はどう読めばよいのでしょうか。
決めるのは人、残すのは仕組み
附属書Aの管理策は、9つの領域に分かれています。方針。役割。AIシステムの資源。影響評価。ライフサイクル。データ。利害関係者への情報。AIの利用。委託先との関係。
推進担当者の目で見ると、これらは「人が決めること」と「仕組みに任せられること」に分けられると考えています。主な領域を6つにまとめると、次のとおりです。
領域 | 人が決めること | 仕組みに任せられること |
|---|---|---|
方針と役割 | AIを何に使い、何に使わないか。誰が承認し、懸念をどこに伝えるか | 方針の版や、承認者・権限の設定の変更履歴 |
影響評価 | そのAIで誰にどんな影響が出るか | 評価の記録を残す場所まで |
使うAIとデータの把握 | 台帳の責任者、データを使ってよいかの判断 | 使っているモデルやデータ源の台帳、データをどこからいつ取り込んだかの記録 |
運用と記録 | 何を記録し、誰がいつ見るか | 動作の記録を自動で、漏れなく残す |
AIの利用 | 許す用途と手順 | 許した操作だけを実行させ、範囲外は拒否して記録する |
委託先との関係 | 責任の分担を決め、供給者を選ぶ | 委託先ごとのアクセスと操作の記録 |
方針、役割、影響評価は、人が決めなければ始まりません。
記録を残すことと、決めた範囲を守らせることは、仕組みに任せられます。
ただ、「仕組みで残せる」が曲者です。
「何もしなくてよい」という意味ではありません。ログが自動で残っても、何を記録するか、どれだけ保つか、誰がいつ見るかは組織が決めます。
仕組みが引き受けるのは、「決めたとおりに、漏れなく、後から変えられない形で残す」部分です。
この分担を、1つの業務で確かめてみます。
予実差異の説明で考える
経営企画で、予算と実績の差異を説明する文章の下書きをAIに任せるとします。
方針と用途は、人が決めます。
AIは基幹システムの予実データを読み、差異の説明と会議資料の下書きを作るところまで。数字の修正や、資料の最終版の確定はさせません。
影響評価も、人の仕事です。
経営会議の判断に使う資料なので、誤りの影響は大きい。だから会議に出す前に、担当者が数字と説明を確かめることにします。
仕組みに任せるのは、記録と範囲の強制です。
AIがどのデータを読み、何を書き、誰が確かめて承認したか。これを自動で残し、許していない操作は実行させません。
1つの業務でこうして分担を書き出しておくと、42001の言葉で管理体制を説明できます。
同じ型は、ほかの業務にも広げられます。
ただ、書き出してみると、後回しにすると苦しくなる点が3つあります。
先に決めておきたい3つのこと
影響評価は、影響の大きい用途から
採用の一次選考にAIを使うなら、応募者への影響は大きくなります。
社内文書の要約なら、影響はもっと限られます。
この差は、人が見分けます。
全部の利用を同じ重さで評価すると、続きません。だから影響の大きい用途から順に取り組みます。
42001は影響評価を仕組みの中に位置づけていますが、具体的な方法までは示していません。そこを補うのが、2026年8月に発行された JIS Q 42005(対応する国際規格はISO/IEC 42005)です。
記録は、後からは作れない
AIが答えるだけの使い方と、AIが業務の記録を書き換える使い方では、残すべき中身が変わります。
後者では、少なくとも次のことを後から追えるようにしておきます。
誰の代理で、どのAIが動いたか。どの記録に何をしたか、変更前と変更後の値。誰が承認したか、または、どの自動承認ルール(人が確定した、自動で承認してよい条件)で承認されたか。結果は成功か、失敗か、拒否か。
この記録は、後からは作れません。
記録がなければ、AIが誤った値を書き込んだときに影響の範囲を特定できません。利用者や取引先に何を伝えるかも、決められません。
連絡先と判断する人を決めるのは、組織の仕事。判断の材料を残すのは、仕組みの仕事です。
導入の前に、使うAIサービスがこれを残せるかを確かめておく。それだけで、監査や取引先への説明はずっと楽になります。記録を書き換えられない形で残す方式は、AIエージェントの監視と停止で扱います。
責任までは、委託できない
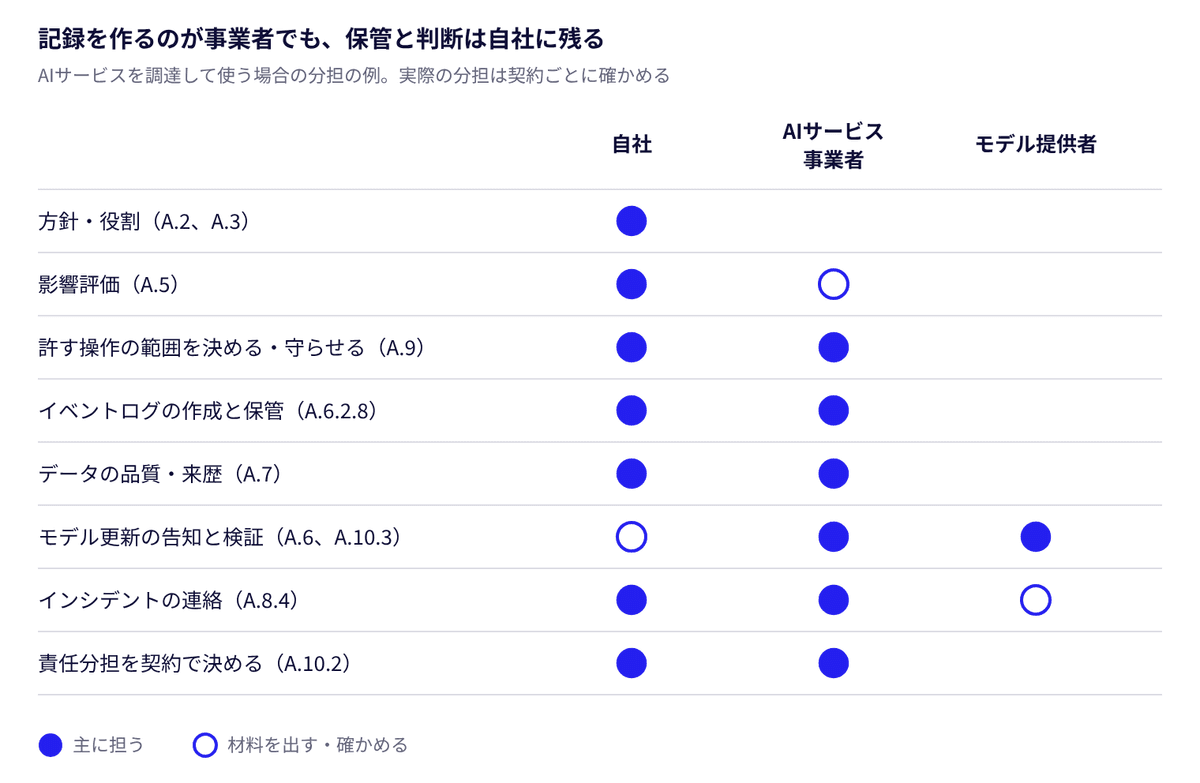
AIを使う会社の多くは、モデルもサービスも外部から調達します。
外部に任せられるのは作業です。責任までは任せられません。
モデルの更新で挙動が変わったとき、誰が気づくのか。記録はどちらが持つのか。事故のとき、どう連絡が来るのか。契約や利用規約で、確かめておきます。
ここまで読むと、「27001やPマークと何が違うのか」という疑問が出てくると思います。
27001の代わりにはならない。でも、土台は使える
42001は、27001やPマークの代わりにはなりません。守る対象が違うためです。
27001は情報の機密性などを、Pマークは個人情報の取扱いを守る仕組みです。42001は、AIの開発・提供・利用に伴うリスクと影響を扱います。
42001は情報セキュリティを管理策の一部として扱いますが、27001の中身を繰り返してはいません(DQS)。AIに渡すデータの安全管理は、27001側の管理策が受け持ちます。
とはいえ、本文の章立ては共通です。
27001を持っていれば、文書管理、内部監査、マネジメントレビューといった骨格は流用できます。
新しく足すのは、AIに固有の判断と記録です。AI方針。影響評価。AIシステムの台帳。意図した用途の定義。
もっとも、流用できるのは適用範囲が重なっている場合に限られます。
27001の範囲が情報システム部門だけで、AIを使うのが営業や経営企画なら、その部門に内部監査や教育を広げる分の手間が増えます。
個人情報をAIに渡す場合は、Pマークや個人情報保護法の整理が先に要ります(生成AIに渡すデータはどこの国へ?保存先の確かめ方と個人情報保護法28条)。
では、何から手を付ければよいのか。
小さく始めて、回してから決める
管理策を一度に整えようとすると、文書だけが増えて、現場がついてこないと思います。
始めるのは、取引先から説明を求められている部門や、AIに業務の記録を書き換えさせている部門から。効果が見えやすいからです。
順番は6つです。
まず、適用範囲を絞る。全社ではなく、AIを業務に組み込んでいる部門や、影響の大きい用途から始めます。
次に、AIの台帳を作る。使っているAIサービス、つないでいるデータ、用途を洗い出します。会社が把握していない利用も、ここで見つかります。
そして、方針と役割を決める。AIを何に使い、何には使わないか。誰が承認し、懸念はどこへ伝えるか。
台帳の用途ごとに、影響の大きいものから影響評価を行う。
使うサービスの機能と契約で、記録の仕組みと委託先との分担を確かめる。
最後に、見直しの場で回す。記録をもとに、任せる範囲を広げるか狭めるかを決めます。
認証を取るかどうかは、この流れを回してから決めても遅くありません。
PwC Japanは、ギャップ分析から認証の準備までで、合わせて約8〜11か月という目安を示しています。認証を取った後も、有効期間の3年の間は少なくとも年1回の審査があり、記録と見直しを続けることになります。
取引先が認証を条件にしていないなら、まず規格を自社の点検表として使い、記録で裏付けを示す。その道もあります。
どちらの道でも、決めておく役割は同じです。人数は、適用範囲で変わります。
経営層が任命する責任者。台帳、文書、見直しの場をまとめる事務局。用途と影響評価、日々の確認を持つ、AIを使う部門ごとの担当。27001の内部監査員と兼ねられる、内部監査員。影響評価と委託先との契約を見る、法務・個人情報の担当。
体制の形について、PwC Japanは「デジタル部門中心型」「協働型」「ガバナンス部門中心型」の3つに分けています。そのうえで、最初からガバナンス部門中心型を目指すのは難しいとしています。現実的なのは、デジタル部門が立ち上げてから、ガバナンス側に移していく進め方です。
推進担当者が、最初に取り組む部門の担当を引き受ける。現場の業務に合った型を作りやすく、この進め方にもそのまま沿うと考えています。
導入がスムーズに進みやすいAIの選び方
次の基準を満たす基盤や作りなら、42001を意識した管理体制の説明が短く済み、導入がスムーズに進みやすくなります。
- 許した操作だけを実行させ、範囲外は拒否して記録する:「AIの利用」の領域を仕組みで支えられる
- 誰の代理で、何に、何をしたか、誰が承認したかが追える
- 記録が後から消されたり書き換えられたりしない:監査で証跡として出せる
- 事業者と自社の責任の分担が、規約や契約で明確
情シスに説明するときの要点
- 42001はAIを「使う」会社も対象の国際規格。認証を取らなくても、管理体制を説明する拠り所として使う
- 方針、役割、影響評価は人が決め、記録と許した範囲の強制は仕組みに任せる、と分担した
- 影響評価は、影響の大きい用途から順に行う
- 記録は後から作れないので、誰が・何に・何をしたか・誰が承認したかが残る基盤を選んだ
- 27001の骨格は流用でき、足すのはAI固有の判断と記録
仕組みが回れば、任せる範囲は広げられる
42001が使う会社に求めているのは、AIを「入れたら終わり」にしない仕組みです。
方針と影響評価は人が決める。記録を残し、許した範囲を守らせるのは仕組みに任せる。
この分担を先に決めておけば、管理の説明は後から重くなりません。
始めるのは、経営企画の会議資料づくりのような身近な業務を1つ選ぶところからで十分です。
方針、影響評価、記録の分担を書き出してみる。できた型は、取引先や経営への説明にそのまま使えます。
説明できる仕組みがあれば、AIに任せる業務は安心して広げていけます。
42001は、そのための土台になると私たちは考えています。
関連記事
- AIエージェントの導入審査をスムーズに通すには?推進担当の準備と選び方:社内審査をスムーズに通すための準備
- AIエージェントの責任は誰が負う?システムと運用の責任分界:システムと運用、自社と委託先の責任の分け方
- 生成AIに渡すデータはどこの国へ?保存先の確かめ方と個人情報保護法28条:AIに渡したデータの行き先の選び方
- AIエージェントの監視と停止:記録の保管の方式と、インシデント対応の具体策
参考資料
- ISO/IEC 42001:2023 Information technology — Artificial intelligence — Management system(ISO)
- AIMS認証機関認定基準及び指針 JIP-AIAC100-1.0(ISMS-AC、2025年7月8日)
- 2025年8月20日公示リスト(JIS Q 42001 制定)(経済産業省)
- 国内の認証機関に対する初のAIMS認定の発表(ISMS-AC、2026年1月14日)
- 日本規格協会、AI影響評価と認証機関のJIS 2本を発行(innovatopia)
- AIMS認証機関一覧(ISMS-AC、2026年7月7日更新)
- ソフトバンクのISO/IEC 42001認証に関するプレスリリース(BSIジャパン、2026年9月8日)
- AI事業者ガイドライン(第1.2版)(総務省・経済産業省、2026年3月31日)、同 別添(総務省)
- ISO/IEC 42001に基づく実効性の高いAIマネジメント体制の確立(PwC Japan)
- ISO/IEC 42001 Annex A Controls List(Risk Profs)
- ISO 42001の解説、ISO 42001認証(DQS)
Askhubについて
Askhubは、日本の中堅・大企業がAIに業務を任せるための基盤です。業務の型(オントロジー)でAIに許す操作を定め、承認と判断ログで任せる範囲を広げながら、国産の基幹システムまで書き込めるようにします。導入はコンサルタントが伴走します。
42001の審査で記録を証跡として出すには、その記録が後から消されたり書き換えられたりしていないことが前提になります。Askhubでは承認の記録を会話とは別に保存しており、利用者が会話を削除しても、承認者が何を見てどう判断したかは残ります。操作の監査ログは、書き換えを防ぎ全ての版を残す設定の保存先に置いて10年間保存し、AIやトリガーが動いたときは、誰の依頼で動いたかも残ります。一方で、会話や文書の本文、メールアドレスなどの個人情報は記録に含めず、「誰が・何に・何をしたか」を中心に残します。当社はISO/IEC 27001の認証を取得しています。審査に出す記録を選び、誰がいつ確かめるかを決めるのは、本文のとおりお客様の側です。
※Askhubのサービスに関する記載は、2026年11月時点の情報です。