シャドーAIは、禁止の前に、何がなぜ使われているかを把握する
シャドーAIとは、会社が把握・承認していないAIのツールやサービスを、社員が業務に使うことです。
対策は禁止だけに頼らず、まず何がなぜ使われているかを把握します。そのうえで、入力してよい情報の決まりと会社が認めたAIを用意し、個人アカウント(社員が自分で登録したアカウント)での利用はその後に制限します。
PwC Japanは2026年2〜3月、6か国の大企業で生成AIの導入に関わる管理職に調査をしました。自分の部署で、会社が承認していない生成AIが使われているかを尋ねています。
日本では47%が「使われている」と答え、19%が「わからない(把握できていない)」と答えています。「わからない」は他の5か国では1〜4%で、日本が最も高い割合でした。
推進担当が押さえる要点
- シャドーIT(会社が認めていないIT機器やサービスの利用)と同じく手軽に始められ、連携の許可も残る。違うのは、入力が学習や保存に使われうること、どのAIで作ったかを辿れないこと、AIが許可の範囲で自分で操作すること
- 角川アスキー総合研究所の調査では、ガイドラインを全社で整備した会社に勤める人でも46.9%が、会社の公式でないAIツールを業務に使った経験がある。ガイドラインを作るだけでは十分でない可能性がある
- 原因は、会社が認めたAIが無い・遅い・使いにくいのどれか。原因ごとに、契約、審査の期限と一覧の公開、例外の窓口で手当てする
- 「わからない」と答えないために、通信の記録、許可されたアプリの一覧、経費、無記名のアンケートを組み合わせて、何がなぜ使われているかを把握する
- 入力してよい情報は、情報の区分とサービスの組み合わせで決める。社内データにつなぐAIを、チャットより緩くしない。パスワードなどの認証情報はどこにも入れない
- 個人アカウントでの業務利用の制限は、会社が認めたAIを用意した後に行う。ただし個人情報と認証情報の貼り付けは先に止める
シャドーAIとは:会社が把握・承認していないAIの業務利用
シャドーAIとは、会社が把握・承認していないAIのツールやサービスを、社員が業務に使うことです。英国の国家サイバーセキュリティセンター(NCSC)は、2026年9月の資料でシャドーAIを次のように定義しています。「組織が承認したシステムや手続きに入っていないAI技術の利用」です。
そのうえで、会社が認めていないIT機器やサービスを使う「シャドーIT」の一種だとしています。
国内では、情報処理推進機構(IPA)が毎年「情報セキュリティ10大脅威」を発表しています。その2026年版で、組織向けの3位に「AIの利用をめぐるサイバーリスク」が初めて入りました。ただ、この脅威はシャドーAIより広いものです。
その解説書は、シャドーAIを、職場にAIサービスが無い場合などに、社員が個人で使うAIサービスを業務に使うことだと説明しています。
解説書がリスクに挙げているのは、会社が社員の個人アカウントでのAIの業務利用を把握できないこと自体です。
この記事でも、社員が自分で登録したアカウントを「個人アカウント」と呼び、会社が配ったアカウントと区別します。
シャドーITとの違い:入力が学習に使われ、出力を辿れず、AIが許可の範囲で動く
シャドーITと同じなのは、次の3点です。
- 業務の情報が社外のサービスに渡る
- ブラウザで登録すればすぐに始められる
- 連携の許可が後まで残る
シャドーAIでは、これに加えて次の3つが重くなります。
1つ目は、入力した内容が学習に使われたり、運営会社に保存されたりしうることです。AIには、作業を頼むたびに業務の情報そのものを入力します。個人向けのプランでは、入力した内容をAIの学習に使う設定が既定になっていることがあります。
会社が契約したサービスなら、学習に使うか、どのくらい保存されるかを、契約と設定で確かめられます。個人アカウントでは、その設定を会社が確かめられません。
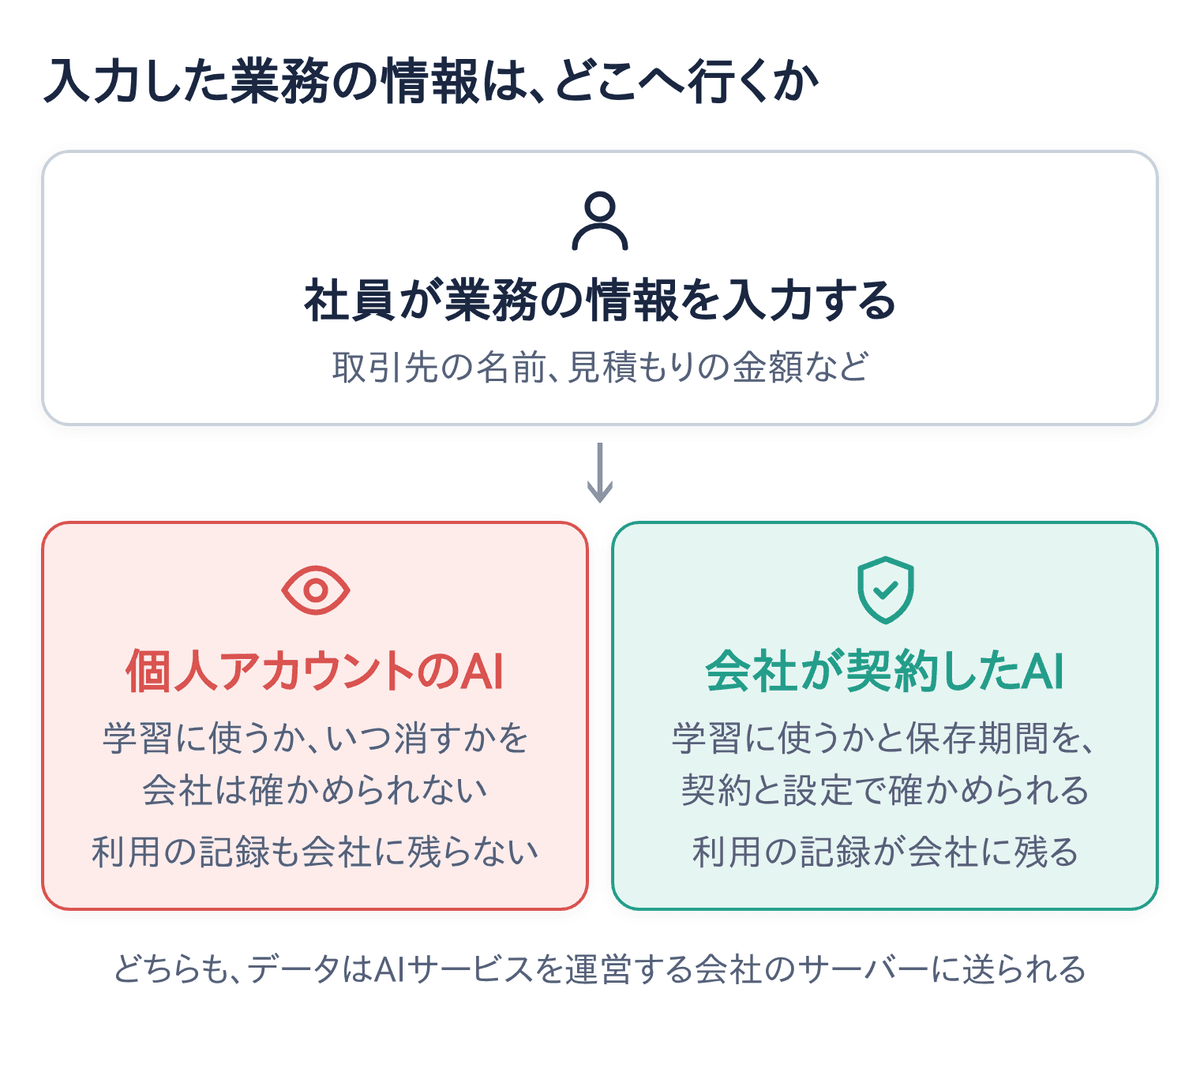
2つ目は、AIの出力が成果物に入っても、どのAIで作ったかを会社が辿れないことです。AIが作った誤った数字や存在しない出典が社外への資料に入っても、記録が無ければ原因を調べられません。
3つ目は、AIが、与えられた許可の範囲で自分で操作することです。AIサービスを社員のメールやファイルとつなぐと、読み書きの許可を与えることになります。
Microsoft 365の場合、利用者が許可すると、その同意は記録されます。次からは聞かれずに使われ、パスワードを変えても消えません。
取り消すには、利用者自身か管理者が許可を外す必要があります。また管理者は、社員が自分で許可できる範囲をあらかじめ絞ることもできます。
ここまではシャドーITと同じですが、社員が使うのがAIエージェントだと違いが出ます。AIエージェントは、AIが自分で手順を選びながら仕事を進める仕組みです。AIエージェントなら、この許可の範囲で、メールの送信やファイルの書き換えまで自分で行えます。
AIを組み込んだブラウザは、社員がログイン中のサービスを、社員と同じ権限で操作できます。
次のようなものは、本人がAIを使っている意識が薄い形です。
- ブラウザの拡張機能
- 会議に参加して議事録を作るボット
- すでに契約しているクラウドサービスに後から加わるAI機能
調査に見る実態:ガイドラインがあっても起きている
会社の公式でないAIツールの業務利用は、ガイドラインを整備した会社でも起きています。
調査 | 対象 | 結果 |
|---|---|---|
PwC Japan(2026年6月公表) | 売上500億円以上の企業で生成AIの導入に関わる課長以上。日本は932人(2026年2月) | 自分の部署で会社が承認していない生成AIが「使われている」47%、「わからない」19%(6か国で最も高い) |
角川アスキー総合研究所(2026年8月公表) | 上場企業か、従業員数300人以上の非上場企業に勤める経営者・役員と従業員310人(2026年4月、ネット調査) | 会社の公式でないAIツールを業務に使った経験は、課長以上で46.5%、係長以下で38.1%。ガイドラインを全社で整備した会社に勤める人で46.9%、一部で整備した会社で50.0% |
Microsoft・LinkedIn(2024年5月公表) | 31の国と地域で、主にパソコンで情報を扱う仕事をする31,000人 | 仕事でAIを使う人の52%が、最も重要な仕事にAIを使っていることを明かしたがらない |
IBM(2025年7月公表) | 情報漏えいなどの被害にあった世界の600組織 | 5組織に1組織が、シャドーAIによる被害を報告 |
角川アスキー総合研究所の調査は、ガイドラインを全社で整えた会社と、一部だけ整えた会社を比べています。公式でないAIツールの利用経験に、大きな差はありませんでした。同じ調査で、全社で整えた会社に勤める人の45.1%が「ルールが現場の実態に追いついていない」と答えています。
ただし、発表資料にはガイドラインの無い会社の数字がありません。また1時点の調査なので、使う人が多い会社ほど先にガイドラインを作った可能性も否定できません。
ガイドラインを作るだけでは、シャドーAIを減らすのに十分でない可能性がある、と受け取るのが妥当です。
なぜ起きるか:会社が認めたAIが無い・遅い・使いにくい
推進担当が手を打てる形に分けると、原因は、会社が認めたAIが無い・遅い・使いにくいの3つです。対策も、原因ごとに違います。
IPAの解説書は、シャドーAIが起きる場面として、職場にAIサービスが無い場合を挙げています。NCSCも、セキュリティの方針が業務の必要に応えていないと、社員は新しいAIサービスを使い始めると指摘しています。会社が安全性を評価し、代わりのサービスを承認するのを待たないということです。
原因 | 起きていること | 手当て |
|---|---|---|
会社が認めたAIが無い | 会社として使えるAIサービスがまだ無い | 多く使われている用途に合うAIサービスの契約 |
会社が認めたAIが遅い | 申請してから使えるまでに何週間もかかる | 審査の期限の設定と、承認済み・禁止のサービスの一覧の公開 |
会社が認めたAIが使いにくい | 会社のAIサービスでは、やりたい作業ができない | 足りない機能のアンケートと、その追加か、例外の申請窓口の用意 |
把握のしかた:見る場所と、見えないもの
対策を考える前に、社内で何がどのくらい使われているかを把握します。IPAの解説書は、会社が管理していないAIサービスの利用を把握するよう勧めています。手段に挙げているのは、通信の記録や、クラウドサービスの利用状況を一覧にする製品です。
Microsoftも、自社のデータ保護製品の導入手順で、最初に社内で使われているAIサービスを見つけて監視するとしています。利用を止めるかどうかは、その後に決めます。
情報システム部門と一緒に、次の場所を見ます。
見る場所 | 分かること | 注意 |
|---|---|---|
社内から外への通信の記録 | どのAIサービスに、どの部署から、どのくらい通信しているか | 通信の中身を復号して調べる設定が無ければ、分かるのは行き先まで。契約中のサービスに組み込まれたAIは、行き先が同じで見分けにくい |
会社のIDでのログインの記録 | 会社のアカウント(MicrosoftやGoogleの会社アカウント)でログインしているAIサービス | 会社のメールアドレスでパスワードを別に作って登録したものや、個人のメールアドレスでの登録は対象外 |
社員が自分のアカウントへのアクセスを許可したアプリの一覧 | メールやファイルを読み書きする許可を得ているAIサービス | — |
パソコンに入れたアプリとブラウザの拡張機能の一覧 | AIのデスクトップアプリや、画面を読み取る拡張機能 | 会社がパソコンとブラウザを管理している場合に限る |
オンライン会議の参加者の記録 | 議事録を作るために会議に入ってくるボット | — |
経費精算の明細 | 社員が立て替えたAIサービスの月額料金 | — |
契約中のクラウドサービスの設定 | 後から加わったAI機能が、有効になっているか | — |
私物のスマートフォンやパソコンでの利用は、どの記録にも出てきません。これを補うのが、利用の申告とアンケートです。
MicrosoftとLinkedInの調査では、仕事でAIを使う人の52%が、最も重要な仕事でのAIの利用を明かしたがらないと答えています。アンケートは無記名にし、次のような問いを入れます。
- 業務で使っているAIサービスの名前
- アカウントの種類(会社が配ったもの/個人アカウント)
- 入力したことがある情報の種類(公開情報、社内の資料、顧客の情報など)
- 会社のAIサービスではなく、そのサービスを使う理由
NCSCは、セキュリティについて率直に話せる文化がある組織ほど、社員はシャドーAIに頼りにくくなるとしています。規程に反したときの処分は規程で定めておき、無記名のアンケートの回答は処分に使わないと明示します。そうすると、なぜ使うのかという本音を聞きやすくなります。
通信の記録のように、個人を特定できる方法で社員の操作を調べることもあります。そのときは、個人情報保護委員会のQ&A(Q5-7)にある留意点も確かめます。
- 調べる目的を先に決めて社内規程に定め、社員に明示する
- 責任者と権限を決める
- 調べ方のルールを決め、運用する人に徹底する
- ルールどおりに行われているかを確かめる
同じQ&Aは、重要なことを決めるときの進め方にも触れています。あらかじめ労働組合などに知らせ、必要に応じて話し合い、社員に周知することが望ましいとしています。
入力してよい情報を、情報の区分ごとに決める
利用ルールの中心は、どの情報を、どのAIサービスに入力してよいかです。
セキュリティ製品を提供するNetskopeは、2026年2月に、日本の顧客の通信を集計した報告書を出しています。それによると、同社の製品が生成AIへの入力で規則違反と判定した件のうち、48%が個人情報などの法令で守るべきデータでした。
次の表は、決め方の一例です。区分の名前や線引きは、自社の情報管理規程と法務の判断に合わせて決めます。「社内データにつなぐAI」とは、社内のファイルや業務システムを検索・操作できるように接続したAIのことです。
情報の区分 | 個人アカウント | 会社が契約したAIのチャット | 会社が契約し、社内データにつなぐAI |
|---|---|---|---|
公開済みの情報(Webサイト、発表資料) | 可。ただし、調べる中身から社外秘が分かるものは不可 | 可 | 可 |
社内一般の情報(社内の手順書、議事録) | 不可 | 可 | 可。閲覧権限の棚卸しが済んでいること |
社外秘の情報(未発表の計画、価格) | 不可 | 契約の条件を確かめたうえで、情報管理規程で定めた責任者が、サービスと用途ごとにあらかじめ可否を決める | 左と同じ。加えて、閲覧権限の棚卸しと操作の記録 |
個人情報(顧客や社員の氏名、連絡先) | 不可 | 利用目的の範囲内であること。契約の条件(学習に使わない、保存先、外国の事業者がデータを扱うか)を確かめ、規程で定めた範囲 | 左と同じ |
要配慮個人情報(病歴など)、マイナンバー | 不可 | 原則不可 | 原則不可 |
取引先から秘密保持契約で預かった情報 | 不可 | AIの事業者への入力が第三者への開示にあたるかを、法務と確認 | 左と同じ |
パスワードやAPIキー(システムどうしをつなぐための鍵)などの認証情報 | 不可 | 不可 | 不可 |
社内データにつなぐAIを、チャットより緩く扱う理由はありません。
閲覧権限の設定を誤れば、見えてはいけない社内の情報が答えに出ます。外部の文書に仕込んだ指示でAIを動かす攻撃もあり、書き込みの操作ができるなら影響はさらに広がります。
注意を呼びかけるだけでは、この線引きの代わりになりません。
2023年3月、韓国の経済誌は、韓国のSamsung Electronicsの半導体部門で起きた事故を報じました。
同部門は、社内の情報に注意し、私的な内容を入力しないよう通知していました。そのうえで、対話型AIサービスのChatGPTの利用を認めました。
それでも20日たたないうちに、設備関係のプログラム2件と会議の内容1件が入力される事故が起きています。なお、この事故の内容は経済誌の報道によるもので、会社の公式発表ではありません。
この報道によると、同社は1回の質問で送れる量を制限し、社内専用のAIサービスを作ることも検討するとしました。
禁止だけでは減らない:対策の順番
禁止は対策の1つで、それだけに頼るものではありません。
NCSCは、シャドーAIを完全になくすことはできそうにないとしています。そのうえで、なくせる前提に立たず、リスクを減らすことを目標にすべきだとしています。
IPAの解説書は、許可されていないAIサービスの利用の禁止を対策に挙げています。同時に挙げているのが、会社としてのAIサービスの利用の検討、規程の整備と教育、利用状況の把握です。
これらを踏まえて、この記事では次の順番を勧めます。
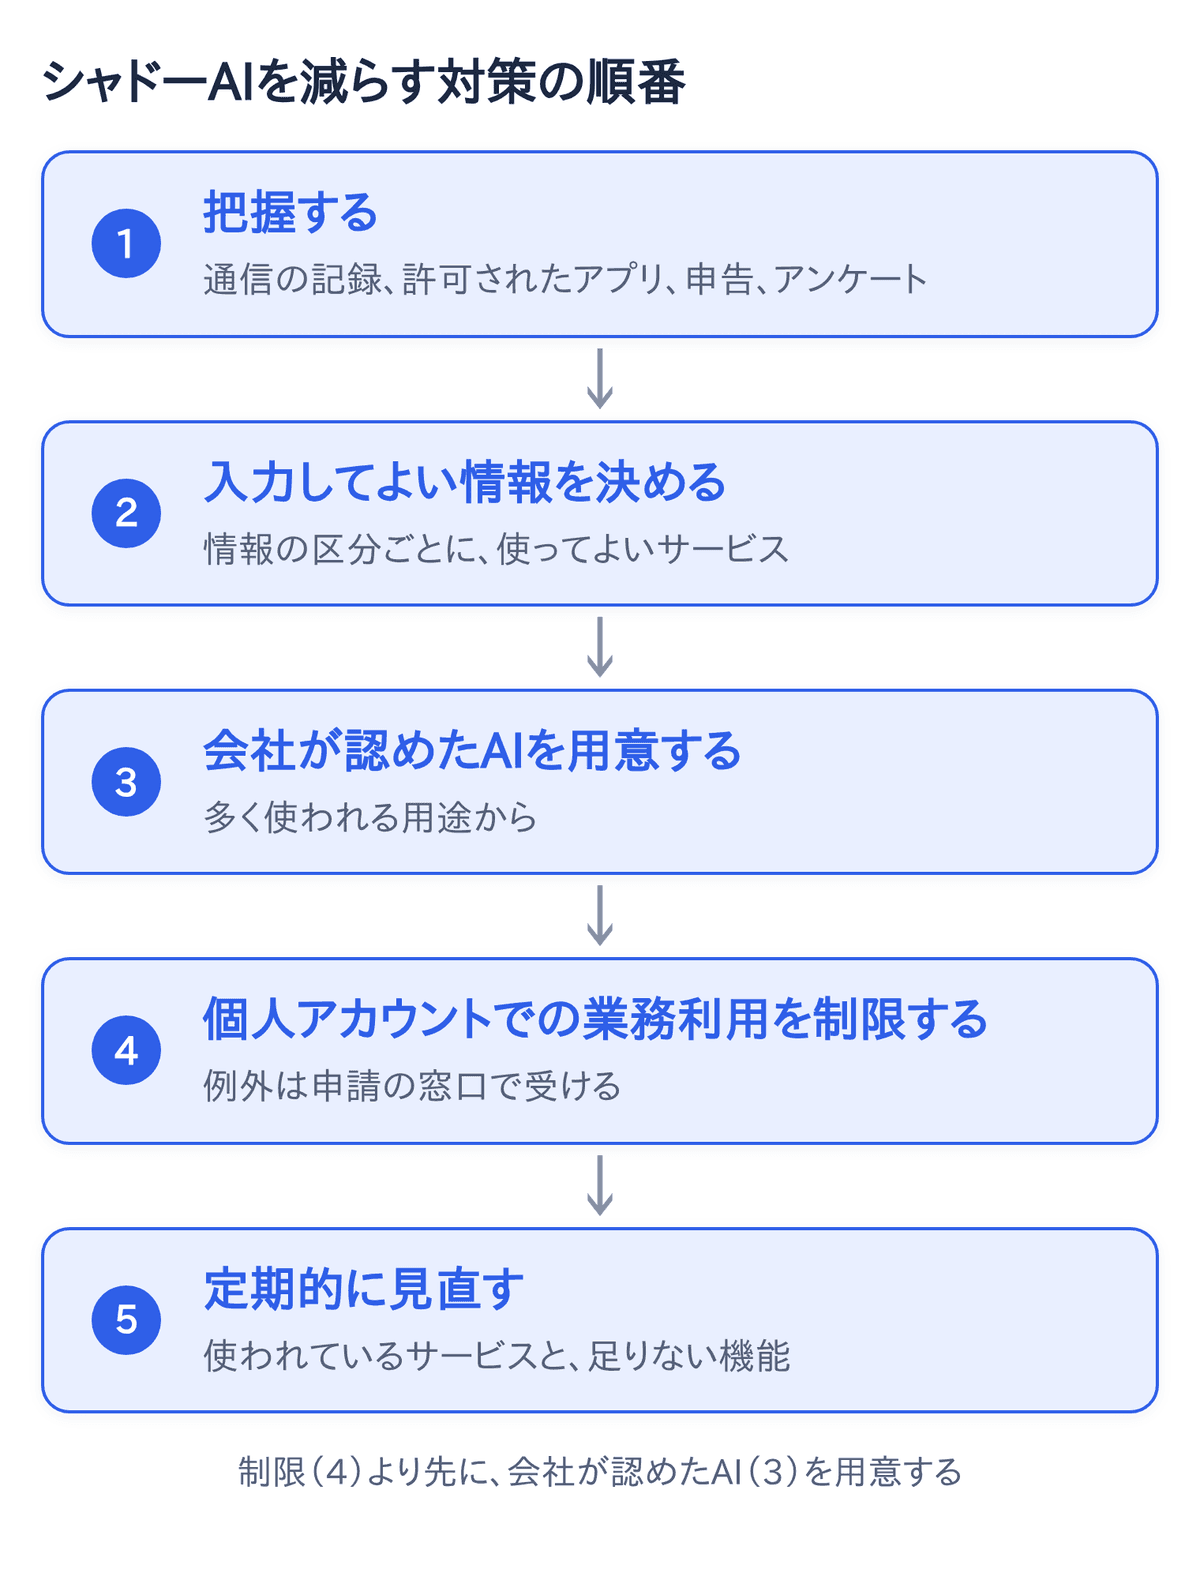
ただし、個人情報や認証情報を個人アカウントのAIに貼り付けることは、順番を待たずに止めます。貼り付けやアップロードを止める仕組み(データ漏えい防止、DLP)は、情報システム部門が設定できます。
入力してよい情報の決まりを、会社が認めたAIを選ぶより先に置くのは、決まりが、どのサービスを契約するかの条件になるからです。社外秘の情報や個人情報を扱う部署が多ければ、学習に使わない契約で、保存先と保存期間を確かめられるサービスが必要になります。
個人アカウントでの業務利用の制限は、会社が認めたAIを用意した後に行います。手段が無いまま制限すれば、利用は私物の端末のような、会社から見えない場所に移るおそれがあるからです。
会社のアカウント以外でのログインを止める設定などは、情報システム部門が設定します。
まとめ:シャドーAIの利用状況から、会社のAIに足りないものが分かる
シャドーAIとは、会社が把握・承認していないAIサービスを、社員が業務に使うことです。リスクは、入力した業務の情報が会社の管理の外に出ることだけではありません。どのAIで作ったかを辿れず、AIが与えられた許可の範囲で自分で操作するリスクもあります。
ガイドラインを作っても、禁止しても、会社が認めたAIが業務の必要に応えていなければ、社員は見えないところで使い続けるおそれがあります。
何がなぜ使われているかを把握し、入力してよい情報の決まりと会社が認めたAIを用意してから、個人アカウントでの利用を制限します。
関連記事
- 生成AIを全社員に配っても使われない理由と、利用率を上げる進め方 〜AX推進入門 第1回〜:会社が認めたAIを配った後に、使われる状態にする進め方
- AIエージェントの導入審査をスムーズに通すには?推進担当の準備と選び方:審査を速くし、「遅い」を原因にしないための準備
- AIエージェントの権限管理:誰の権限で動くか、ID・代理実行・社内検索の落とし穴:AIに与えた許可が、何を読み書きできるか
- 生成AIに渡すデータはどこの国へ?保存先の確かめ方と個人情報保護法28条:会社が契約するAIで、入力したデータの保存先を確かめる方法
参考資料
- PwC Japan「生成AIに関する実態調査2026 春」(2026年6月、https://www.pwc.com/jp/ja/knowledge/thoughtleadership/generative-ai-survey2026.html (2026年11月10日確認))
- NCSC「The hidden risks of shadow AI」(2026年9月、https://www.ncsc.gov.uk/sites/default/files/2026-09/The-hidden-risks-of-shadow-AI.pdf (2026年11月10日確認))
- 情報処理推進機構「情報セキュリティ10大脅威 2026」解説書[組織編](2026年3月、https://www.ipa.go.jp/security/10threats/omgdg50000008fi8-att/kaisetsu_2026_soshiki.pdf (2026年11月10日確認))
- 角川アスキー総合研究所「AI白書2026」調査の発表(2026年8月、https://www.lab-kadokawa.com/release/pdf/445.pdf (2026年11月10日確認))
- Microsoft・LinkedIn「2024 Work Trend Index Annual Report」(2024年5月、https://www.microsoft.com/en-us/worklab/work-trend-index/ai-at-work-is-here-now-comes-the-hard-part (2026年11月10日確認))
- IBM「Cost of a Data Breach Report 2025」の発表(2025年7月、https://newsroom.ibm.com/2025-07-30-ibm-report-13-of-organizations-reported-breaches-of-ai-models-or-applications,-97-of-which-reported-lacking-proper-ai-access-controls (2026年11月10日確認))
- Microsoft Learn「User and admin consent in Microsoft Entra ID」(https://learn.microsoft.com/en-us/entra/identity/enterprise-apps/user-admin-consent-overview (2026年11月10日確認))
- Microsoft Learn「Detect and remediate illicit consent grants」(https://learn.microsoft.com/en-us/defender-office-365/detect-and-remediate-illicit-consent-grants (2026年11月10日確認))
- Microsoft Learn「Step 1: Discover AI apps」(https://learn.microsoft.com/en-us/purview/deploymentmodels/depmod-data-leak-shadow-ai-step1 (2026年11月10日確認))
- 個人情報保護委員会「生成AIサービスの利用に関する注意喚起等について」(2023年6月2日、https://www.ppc.go.jp/files/pdf/230602_kouhou_houdou.pdf (2026年11月11日確認))
- 個人情報保護委員会「『個人情報の保護に関する法律についてのガイドライン』に関するQ&A」Q5-7(2026年10月更新、https://www.ppc.go.jp/personalinfo/faq/APPI_QA/ (2026年11月10日確認))
- Netskope「Threat Labs Report: Japan 2026」(2026年2月、https://threatlabs.netskope.com/reports/2026/threat-labs-report-japan-2026 (2026年11月10日確認))
- 이코노미스트(Economist Korea)Samsung半導体部門のChatGPT利用に関する報道(2023年3月30日、https://economist.co.kr/article/view/ecn202303300057 (2026年11月10日確認))
Askhubについて
Askhubは、日本の中堅・大企業がAIに業務を任せるための基盤です。業務の型(オントロジー)でAIに許す操作を定め、承認を挟みながら任せる範囲を広げ、国産の基幹システムまで書き込めるようにします。導入はコンサルタントが伴走します。
この記事の言葉で言えば、Askhubは、会社が認めて社内データにつなぐAIの1つとして、AIが社内のデータに触れる操作とその記録を、会社の管理の下に置く仕組みにあたります。
※Askhubのサービスに関する記載は、2026年11月時点の情報です。
この記事の内容について相談する
自社でAIの利用をどう整えるか相談したい方は、こちらのフォームからご連絡ください。1〜2営業日以内に担当者よりご連絡します。
この記事を書いた人