規制のある業界ほど、AI導入の物差しはそろっている
金融・医療・自治体・国には、生成AIの使い方を判断する公的な文書がすでにあります。
分野をまたいで繰り返し出てくる要件は、6つあります。データの置き場所、学習への利用、記録、人の確認、委託先の管理、関係者への説明です。これをベンダーへの質問と社内の承認文書に直せば、基準をゼロから議論せずに導入を進められます。
規制のある業界は、AIの導入が最も難しい分野に見えます。筆者の経験では、基準が無い会社がベンダーに何を準備すればよいかを聞くと、「御社が何を許容できるか次第です」と返ってくることが少なくありません。ベンダーとは、AIのサービスや開発を提供する会社です。
規制のある業界では、その基準が先に示されています。
ただし、文書は導入の可否を代わりに決めてはくれません。生成AIをどこまで名指ししているかは文書ごとに違い、どの文書も答えていないグレーな所も残ります。
推進担当が押さえる要点
- 金融・医療・自治体・国には、生成AIの使い方を判断できる公的な文書がある。法的な拘束力の有無や、生成AIを名指ししているかは文書ごとに違うので、版と位置づけを確かめてから使う
- 分野をまたいで繰り返し出てくる要件は6つ。データの置き場所と適用される法律、入力を学習や目的外に使わせないこと、アクセスの制限と記録、人の確認、委託先の管理、関係者への説明
- 「利用規約に同意するだけで使えるサービスに、機密情報を入れない」は、金融・自治体・国の文書に共通する線。条件を個別の契約で確かめられるサービスを選ぶ
- 6つの要件は、そのままベンダーへの質問と社内の承認文書(稟議書や決裁文書)の項目になる。認証の有無やサーバの場所だけで判断せず、契約や規約の条項、設定画面、実演で裏づける
- 文書が答えていないグレーな所は、どの分野にも残る。どの文書のどの項目をどう読んだか、誰が決めたかを記録し、当局の相談窓口・先行事例・業界の水準で判断を補う
- 最初の1件は、社員や職員だけが使い、人が確かめてから使い、個人情報を入れない業務にすると、どの文書の線にも収まりやすい。社内規程の照会に出典つきで答えるAIが一例
規制のある業界でも、生成AIの利用はすでに広がっている
規制のある業界でも、生成AIは使うかどうかではなく、どう使うかを決める段階に入っています。
- 金融:日本銀行が2026年度に取引先の金融機関150先に聞いた調査では、約8割が生成AIを利用中で、試行中を含めると9割強。利用・試行中の136先のうち75先(55.1%)は、顧客情報のような機密性が高い情報も生成AIで扱えるとしている
- 自治体:総務省の調査(2025年10月末時点)では、生成AIを導入済みの団体は、都道府県と指定都市で100%、その他の市区町村で45.6%
監督する側の文書も、使わせない方向では書かれていません。金融庁のAIディスカッションペーパーは、金融分野でAIを使うときの論点を整理した文書です。そこでは、技術革新に取り残される「チャレンジしないリスク」も十分に認識されるべきだとしています。
総務省の自治体向けのガイドブックは、扱う情報が個人情報だからといって生成AIの利用を全て否定することは、必ずしもプラスにならないと書いています。
デジタル庁の政府機関向けのガイドラインも、内部の事務のようにリスクが低い使い方から、スピード感を持って実装を進めるよう各府省庁に求めています。
基準がある業界では、ベンダーとの往復が短くなる
業界のガイドラインがあれば、推進担当はそれに沿った基準をベンダーに示せます。すると話は、「そのベンダーが基準を満たせるか」に変わります。満たせなければ、満たせるベンダーを探せば済みます。
基準が無い会社では、推進担当がベンダーと情報システム部門の間に立ち、何を許容するかのすり合わせを続けることになります。情報システム部門は、社内のITの管理とセキュリティを担う部署です。
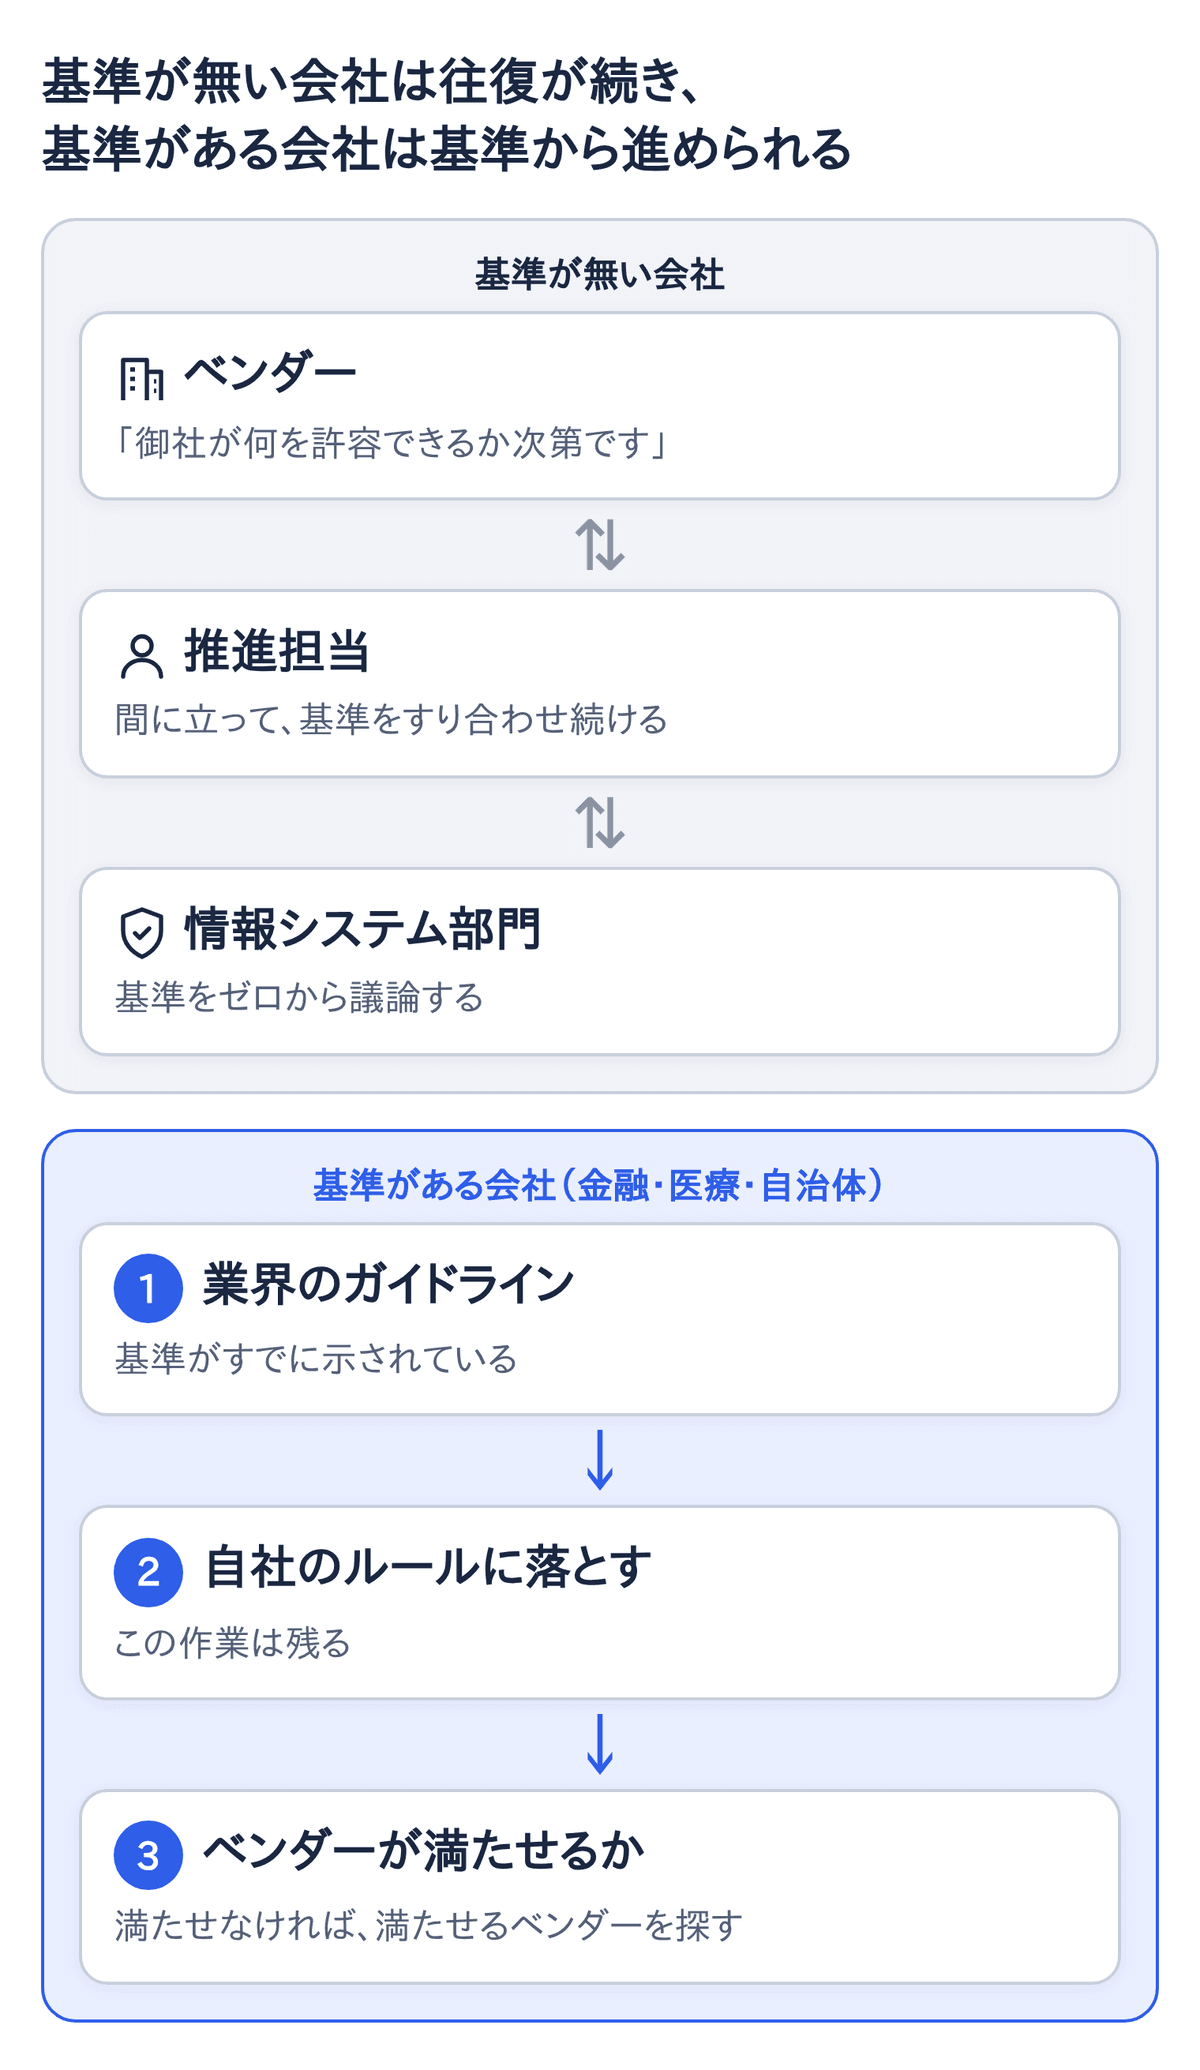
情報システム部門にとっても、ガイドラインは判断の拠り所になります。どの項目をどう満たすかを示せば、審査は「ガイドラインに沿っているか」を確かめる作業になります。
ただし、ガイドラインを自社のルールに落とす作業は残ります。落とすとは、どの情報をどのサービスに入れてよいかなどを、自社の利用ルールとして具体的に決めることです。どの文書も、組織が自分の利用ルールを作ることを前提にしています。
その下敷きもあります。総務省のガイドブックには、自治体向けの利用ガイドラインのひな形が添えてあります。デジタル庁のガイドラインにも、生成AIの利活用ルールのひな形が添えてあります。
分野ごとの主な文書と、AI導入で効く要件(2026年11月時点)
2026年11月15日時点で、発行元の公式ページと原文で確かめた主な文書は次のとおりです。
分野 | 文書と版 | AI導入で効く主な要件 |
|---|---|---|
全業種 | 総務省・経済産業省「AI事業者ガイドライン」第1.2版(2026年3月)、個人情報保護委員会「生成AIサービスの利用に関する注意喚起等」(2023年6月) | 法的な拘束力の無い基本の指針で、政府・自治体を含め、AIを開発・提供・利用する事業者が対象。AIを使う組織に、個人情報や機密情報を不適切に入力しないことなどを求める。個人データを入力するなら、事業者が機械学習に使わないことを事前に確かめる |
金融(銀行・証券・保険など) | 金融庁「AIディスカッションペーパー」第1.1版(2026年3月) | 論点の整理で、監督上の目線や求める対応を示すものではない。生成AIに個人データを入力するなら事業者を委託先として管理し、指示なく追加学習に使われないことを確かめる、という見解を載せる |
金融 | 金融情報システムセンター(FISC)「金融機関等コンピュータシステムの安全対策基準・解説書」第14版(2026年3月) | 金融機関のシステムの安全対策の業界基準。第13版(2025年3月)でAIの安全対策の項目を新設し、第14版でも見直した。解説書は有償で、項目の中身はこの記事では確かめていない |
医療 | 厚生労働省「医療情報システムの安全管理に関するガイドライン」第7.0版(2026年6月、Q&Aは2026年9月)。事業者向けの総務省・経済産業省のガイドライン第2.0版(2025年3月)と合わせて「3省2ガイドライン」と呼ばれる | 医療情報を外部に保存するなら、国内法が及ぶ場所に置く。生成AIへの入力は、医療情報が保存されないことが契約などで担保されていれば、国内法の適用は必須でない(Q&A)。アクセスログ(誰がいつ何の情報を扱ったかの記録)と、その改ざん防止 |
自治体 | 総務省「自治体におけるAI活用・導入ガイドブック〈導入手順編〉」第4版(2025年12月) | 利用規約に同意するだけで使えるサービスでは、原則として、公開を前提としない情報(自治体の区分で機密性2以上)を扱わない。入力を学習させない仕組みと、どの国の法律が及ぶかを確かめる。利用ガイドラインのひな形つき |
国 | デジタル庁「行政の進化と革新のための生成AIの調達・利活用に係るガイドライン」第2.0版(2026年6月決定、9月施行) | 政府機関が守るルールで、自治体には参考。機密情報を扱うクラウドは、原則としてISMAP(政府が使うクラウドサービスの安全性を評価し、登録する制度)の登録サービスから選ぶ。入出力とアクセス履歴を記録する。調達と契約のチェックシートつき |
拘束力も文書ごとに違います。デジタル庁のガイドラインは、政府機関が守るルールです。AI事業者ガイドラインは拘束力の無い指針で、金融庁の文書は論点の整理です。
医療では、医療法施行規則が、病院や診療所の管理者にサイバーセキュリティを確保する措置を義務づけています。ガイドラインも、この規定を挙げています。
生成AIをどこまで名指ししているかにも差があります。国・自治体・金融庁の文書は、生成AIを正面から扱っています。一方、医療のガイドライン第7.0版の本文には、生成AIを名指しした規定が見当たりません。入力の扱いについて、Q&Aが1問答えているだけです。
電力・ガス・鉄道などの重要インフラでは、AIの使い方を正面から扱う分野別の文書は、今回確かめた範囲では見当たりませんでした。国が2026年7月に決めた「重要インフラ統一基準」など、サイバーセキュリティの基準に照らして判断することになると考えられます。
分野をまたぐ6つの要件は、そのままベンダーへの質問になる
文書ごとに書き方が違っても、6つの要件についてベンダーに聞くことは同じです。どの要件も、2つ以上の分野の文書に出てきます。
要件 | 文書の書き方の例 | ベンダーに聞くこと |
|---|---|---|
データの置き場所と、適用される法律 | 医療は、国内法が及ぶ場所への保存を求める。自治体は、事業者の所在国やサーバの場所から、どの国の法律が及ぶかを確かめるよう求める。国は、国外のサーバには現地の法律が及ぶことを踏まえて判断するよう求める | 保存と処理はどの国で行うか。契約の相手はどこの国の会社か |
学習や目的外に使わせない | 自治体のガイドブックは、国のガイドラインにも触れて、入力を学習させない仕組みが重要だとする。金融庁の文書は、追加学習に使われないことを確かめる見解を載せる。医療は、許可なく分析などに使わないことを外部保存の契約に入れる | 入力と出力を学習に使わないことは、契約や規約のどこに書いてあるか。何のために、どれだけの期間保持するか |
アクセスの制限と記録 | 医療は、アクセスログの記録と改ざん防止を求める。国は、権限を持つ人だけがアクセスを設定できる仕組みと、入出力とアクセス履歴の記録を求める | 権限で見られる情報を絞れるか。入出力と操作の記録を自社で見られ、書き換えられない形で残るか |
人の確認 | 自治体は、生成物を人が確認するルールが重要だとする。国は、職員が判断せずに出力をそのまま使う設計を、リスクが高いと見る。金融庁の調査でも、顧客に関わる使い方は人の判断を介すものが大半 | 回答に根拠(出典)を示せるか。人の確認や承認を業務の流れに組み込めるか |
委託先の管理 | 国と自治体は、原則として、利用規約への同意だけで使うサービスに機密情報を入れない。FISCも2024年の考察で、個別に設定できず安全の条件を満たせないサービスで、機密性が高い情報を扱うのは適当でないとした。医療は、認証や登録だけでは足りないとする | 個別の契約を結べるか。使うサービスが認証の範囲に入っているか。再委託先、事故時の連絡、契約終了時の消去はどうなるか |
関係者への説明 | 医療は、外部保存を患者に事前に説明する。金融庁の文書は、顧客向けの使い方で、AIの回答であることや誤りうることを伝える取り組みを紹介している | 利用者にAIの回答だと示す機能や、説明に使える資料があるか |
回答は自己申告で終わらせず、契約や規約の該当条項、設定画面、試験環境での実演で裏づけます。医療のQ&Aも、認証は組織や範囲への評価で、使うサービスの安全性を直接保証するものではないとしています。
質問の項目は、一から作らなくて構いません。デジタル庁のガイドラインのチェックシート(調達と契約の2種類)は、政府向けですが、民間でも質問の下敷きにできます。
調達チェックシートは、要求事項と、それを満たすかを判断する情報の例を並べています。契約チェックシートは、契約で確かめる項目を並べています。
医療なら、事業者向けのガイドラインが定める「サービス仕様適合開示書」の提供を求める方法があります。事業者が安全管理の対応状況を示す書類で、医療機関向けのガイドラインに確かめ方の例として挙がっています。
よくある3つの誤解:認証、サーバの場所、全部そろうまで待つ
文書を読むときに陥りやすい誤解が3つあり、どれも文書自体が否定しています。
- 「認証や登録があれば足りる」:デジタル庁のガイドラインは、ISMAPの登録サービスから選んでも、生成AIに特有の対応は別に要るとしている。医療のQ&Aも、認証や登録だけでは足りず、サービスに固有の対策を確かめるよう求めている
- 「サーバが国内か国外かで決まる」:医療のQ&Aは、国内法が及ばないサーバでも、医療情報が保存されないことが契約で担保されていれば使えるとした。金融庁の文書も、個人データを外国の第三者に渡すことにあたるかは、サーバの場所ではなく事業者の所在地を軸に考える、という見解を載せている。ただし、安全管理の面ではサーバの場所も考える必要があるとしている
- 「全部の項目を満たすまで使えない」:金融庁の文書は、挙げた課題に全て対応しなければ導入してはならない、という趣旨ではないと明記している。デジタル庁のガイドラインも、PoC(小さく作って効果を確かめる検証)の段階で全ての対応事項を実施すると、対策が過剰になりうるとしている
誤解をほどくと、確かめることは、契約の中身と、使い方に見合った対策の2つに絞られます。
社内の承認文書は、文書の項目との対照表を軸にする
社内の承認文書(稟議書や決裁文書)は、対照表を軸にすると、審査する側が確かめやすくなります。準拠する文書の項目ごとに、「どう満たすか」を並べた表です。
載せる項目は次の6つです。
- 目的と対象の業務、AIの使い方(読むだけか、案を出して人が決めるか、AIが書き込むか)
- 扱う情報の区分(公開情報、社内情報、個人情報、機密情報)と、入力してよい範囲
- 準拠する文書の項目と、その満たし方(ベンダーの回答、契約の条項、設定)の対照表
- 満たせない項目とグレーな所、判断の根拠と判断した人
- 記録の確かめ方、事業者の条件を見直す時期、止め方
- 顧客・患者・住民への説明が要るかと、その方法
社内の合意をどう取るかは、「AXが進まない会社で、上と現場を動かして社内合意をつくる方法 〜AX推進入門 第8回〜」で扱っています。現場の合意を先に取り、実績と現場の声を経営に持っていく順序です。
文書が答えていないグレーな所と、その扱い方
どの分野にも、文書だけでは決まらないグレーな所が残ります。今回確かめた範囲では、次の4つが代表的です。
- 医療:Q&Aは「保存されないこと」を条件に国内法の適用を不要としたが、不正利用の監視のための一時的な保持がこれにあたるかには触れていない
- 自治体:個人情報をどこまで入れてよいかは団体ごとに分かれる。総務省の調査でガイドラインが入力を認める情報の区分を聞くと、公表してよい情報(機密性1)が654件で最も多く、漏えい時に個人の権利を大きく害しうる情報(機密性3B)は49件だった(複数回答)
- 金融:証券会社が、上場会社などの未公表の重要な情報(法人関係情報)を含むデータを扱うときの管理態勢と、AIが顧客に直接金融商品を推奨することが「勧誘」にあたるか。金融庁の文書は、どちらも「個別具体的な事案に即して実質的に判断」するとしている
- AIエージェント(AIが自分で手順を選びながら仕事を進める仕組み):自治体や医療の文書は、主にチャットで答える使い方を前提にしている。AIにシステムを操作させる使い方の統制は、政府向けにはデジタル庁が2026年10月の「源内基準」で定めたばかり
グレーな所では、判断の根拠を外から借り、記録に残します。
- 記録に残す:どの文書のどの項目を、どう読んだか、誰が決めたかを承認文書に書く
- 当局に聞く:金融なら、金融庁のFinTechサポートデスク(2025年12月までに2,603件の相談を受けた窓口)に相談できる。デスクは書面では回答しないため、書面が要るときは、事業が規制の対象になるかを国に照会できる産業競争力強化法のグレーゾーン解消制度が選択肢になる
- 先行事例を使う:総務省のガイドブックは、個人情報の入力を条件付きで認めた市の例を載せている。ISMAPに登録されたクラウドを庁内のネットワークと閉域(インターネットを通らない専用の回線)でつなぎ、入力が学習されない環境を作ったうえで、一連の処理で1,000人分まで(分けて処理した分も合算)の入力を認めた。マイナンバーを含む情報は対象外
- 業界の水準を使う:日本銀行の調査のような、同業がどこまで認めているかの数字は、判断の材料になる。ベンダーに、同じ業界での事例調査を頼むのも一つの手
ガイドラインの中でも、使う範囲を積極的に広げるか、慎重に絞るかの選択は残ります。その選択を経営が下せるように、根拠と残るリスクを並べて示すのが推進担当の役割です。
最初の1件の例:社内規程の照会に、出典つきで答えるAI
最初の1件は、社員や職員からの問い合わせに出典つきで答えるAIのような使い方にすると、どの分野の文書の線にも収まりやすくなります。答えの根拠にするのは、社内規程や事務マニュアルです。
金融でも自治体でも、実際に使われている使い方です。金融庁の文書は、行内の事務マニュアルの内容を要約し、出典とともに答えるチャットボットの例を載せています。チャットボットは、会話の形で質問に答える仕組みです。
総務省のガイドブックも、法令やマニュアルを生成AIに参照させて根拠を示した例を紹介しています。この例では、疑問の解消と根拠資料探しにかかる時間を約25%減らしました。
6つの要件には、次のように当てはまります。
要件 | この使い方での満たし方 |
|---|---|
データの置き場所 | 国内に保存するサービスを選び、契約の相手と処理する国を記録する |
学習や目的外に使わせない | 入力を学習に使わないことを契約で確かめる。入れるのは規程とマニュアルだけ |
アクセスの制限と記録 | 使えるのは社員や職員だけ。質問、回答、参照した文書を記録に残す |
人の確認 | 回答に根拠の条文を示し、社員や職員が原文を確かめてから使う。顧客や住民には出さない |
委託先の管理 | 規程やマニュアルも公開していない情報なので、利用規約への同意だけで使うサービスではなく、個別の契約で条件を確かめる |
関係者への説明 | 社内向けなので、顧客や住民への説明は要らない。使う人には、AIの回答は誤りうると示す |
デジタル庁のガイドラインは、業務の性格、使う人の範囲、人の判断を経るかの3つの軸で、高リスクかを判定します。この判定に当てはめても、最もリスクが低い組み合わせです。誤りが重大な影響を及ぼす業務ではなく、使うのは社員や職員だけで、使う人が判断してから使うからです。
この1件で記録の残し方と運用の型ができたら、個人情報を含む業務へ進みます。そのときは、扱う情報の区分ごとに、保存の場所、学習への利用、保持の期間を契約で確かめ直します。あわせて、承認文書の対照表を更新します。
ガイドラインは、止める理由ではなく、進めるための物差しになる
金融・医療・自治体・国には、生成AIの使い方を判断する文書がそろっています。
分野をまたいで繰り返し出てくる6つの要件を、ベンダーへの質問と社内の承認文書に直せば、基準を一から議論せずに導入を進められます。
文書が答えないグレーな所は残りますが、根拠と判断した人を記録し、当局の窓口や先行事例で補えます。最初はリスクの低い1件から始め、記録と運用の型を作ってから、扱う情報を広げていきます。
関連記事
- AXが進まない会社で、上と現場を動かして社内合意をつくる方法 〜AX推進入門 第8回〜:ガイドラインを物差しにした導入を、社内の合意につなげる進め方
- 生成AIに渡すデータはどこの国へ?保存先の確かめ方と個人情報保護法28条:データの置き場所と、外国の事業者に渡すときの法律の確かめ方
- ZDR(ゼロデータリテンション)とは?推論リージョンとの違いと、主要5社の日本向けの選択肢:入力を保存しない取り決めと、処理する地域の確かめ方
- デジタル庁「源内基準」が定めたAIエージェントの統制7項目を、民間の設計に読み替える:政府がAIエージェントに課した統制を、民間の確認項目に直したもの
- AIエージェントの導入審査をスムーズに通すには?推進担当の準備と選び方:情報システム部門の審査に向けて、稟議の前にそろえる資料
- AIガバナンスとは?会社として決めることと、AIエージェントで変わる点:AI事業者ガイドラインの定義と、会社として決めること
参考資料
- 総務省・経済産業省「AI事業者ガイドライン(第1.2版)」(2026年3月、https://www.soumu.go.jp/main_content/001064279.pdf (確認日 2026年11月15日))
- 個人情報保護委員会「生成AIサービスの利用に関する注意喚起等について」(2023年6月、https://www.ppc.go.jp/files/pdf/230602_kouhou_houdou.pdf (確認日 2026年11月15日))
- 金融庁「AIディスカッションペーパー(第1.1版)-金融分野におけるAIの健全な利活用の促進に向けた初期的な論点整理-」(2026年3月、https://www.fsa.go.jp/news/r7/sonota/20260303/aidp.html (確認日 2026年11月15日))
- 公益財団法人金融情報システムセンター「金融機関等コンピュータシステムの安全対策基準・解説書(第14版)」(2026年3月、https://www.fisc.or.jp/topics/007222.php (確認日 2026年11月15日))
- 公益財団法人金融情報システムセンター「金融機関等コンピュータシステムの安全対策基準・解説書(第13版)」(2025年3月、https://www.fisc.or.jp/topics/006665.php (確認日 2026年11月15日))
- 公益財団法人金融情報システムセンター「金融機関によるAIの業務への利活用に関する安全対策の観点からの考察」(2024年9月、https://www.fisc.or.jp/document/public/006468.php (確認日 2026年11月15日))
- 日本銀行 金融機構局「金融機関における生成AIの利用状況とリスク管理―2026年度アンケート調査結果から―」(2026年8月、https://www.boj.or.jp/research/brp/fsr/fsrb260806.htm (確認日 2026年11月15日))
- 厚生労働省「医療情報システムの安全管理に関するガイドライン 第7.0版」(2026年6月、Q&Aは2026年9月、https://www.mhlw.go.jp/stf/shingi/0000516275_00006.html (確認日 2026年11月15日))
- 総務省「『医療情報を取り扱う情報システム・サービスの提供事業者における安全管理ガイドライン第2.0版(案)』に対する意見募集の結果及び当該ガイドラインの公表」(2025年3月、https://www.soumu.go.jp/menu_news/s-news/01ryutsu06_02000427.html (確認日 2026年11月15日))
- 総務省「自治体におけるAI活用・導入ガイドブック〈導入手順編〉第4版」(2025年12月、https://www.soumu.go.jp/menu_news/s-news/01gyosei04_02000155.html (確認日 2026年11月15日))
- 総務省「地方公共団体における情報セキュリティポリシーに関するガイドライン(令和7年3月版)」(2025年3月、https://www.soumu.go.jp/main_content/001000932.pdf (確認日 2026年11月15日))
- 総務省「自治体における生成AI導入状況(令和7年度)」(2026年4月、https://www.soumu.go.jp/main_content/001070295.pdf (確認日 2026年11月15日))
- デジタル庁「行政の進化と革新のための生成AIの調達・利活用に係るガイドライン(第2.0版)」(2026年6月、https://www.digital.go.jp/news/decb64eb-f26e-41cb-8d37-f3dd173108b8 (確認日 2026年11月15日))
- デジタル庁「ガバメントAI 源内においてAI エージェント利用環境の提供を開始するとともに、「源内基準」を公表します」(2026年10月、https://www.digital.go.jp/policies/genai/agent-safety-standard (確認日 2026年11月15日))
- 首相官邸「サイバーセキュリティ戦略本部」(2026年7月、https://www.kantei.go.jp/jp/105/actions/202607/31security.html (確認日 2026年11月15日))
Askhubについて
Askhubは、日本の中堅・大企業がAIに業務を任せるための基盤です。業務の型(オントロジー)でAIに許す操作を定め、承認を挟みながら任せる範囲を広げ、国産の基幹システムまで書き込めるようにします。導入はコンサルタントが伴走します。
この記事の言葉で言えば、Askhubは、6つの要件のうちアクセスの制限と記録、人の確認を、業務の操作ごとの承認で示せるようにする基盤にあたります。会話やファイルなどのデータはAWSの東京リージョンに保存し、利用者データを扱う外部サービス事業者の役割・扱うデータ・処理する国や地域を一覧で開示しています。業界ごとの条件を満たすかは、本文のとおり契約と実演で確かめてください。
※Askhubのサービスに関する記載は、2026年11月時点の情報です。
この記事の内容について相談する
業界のガイドラインに沿ったAI導入の進め方を相談したい方は、こちらのフォームからご連絡ください。1〜2営業日以内に担当者よりご連絡します。
この記事を書いた人